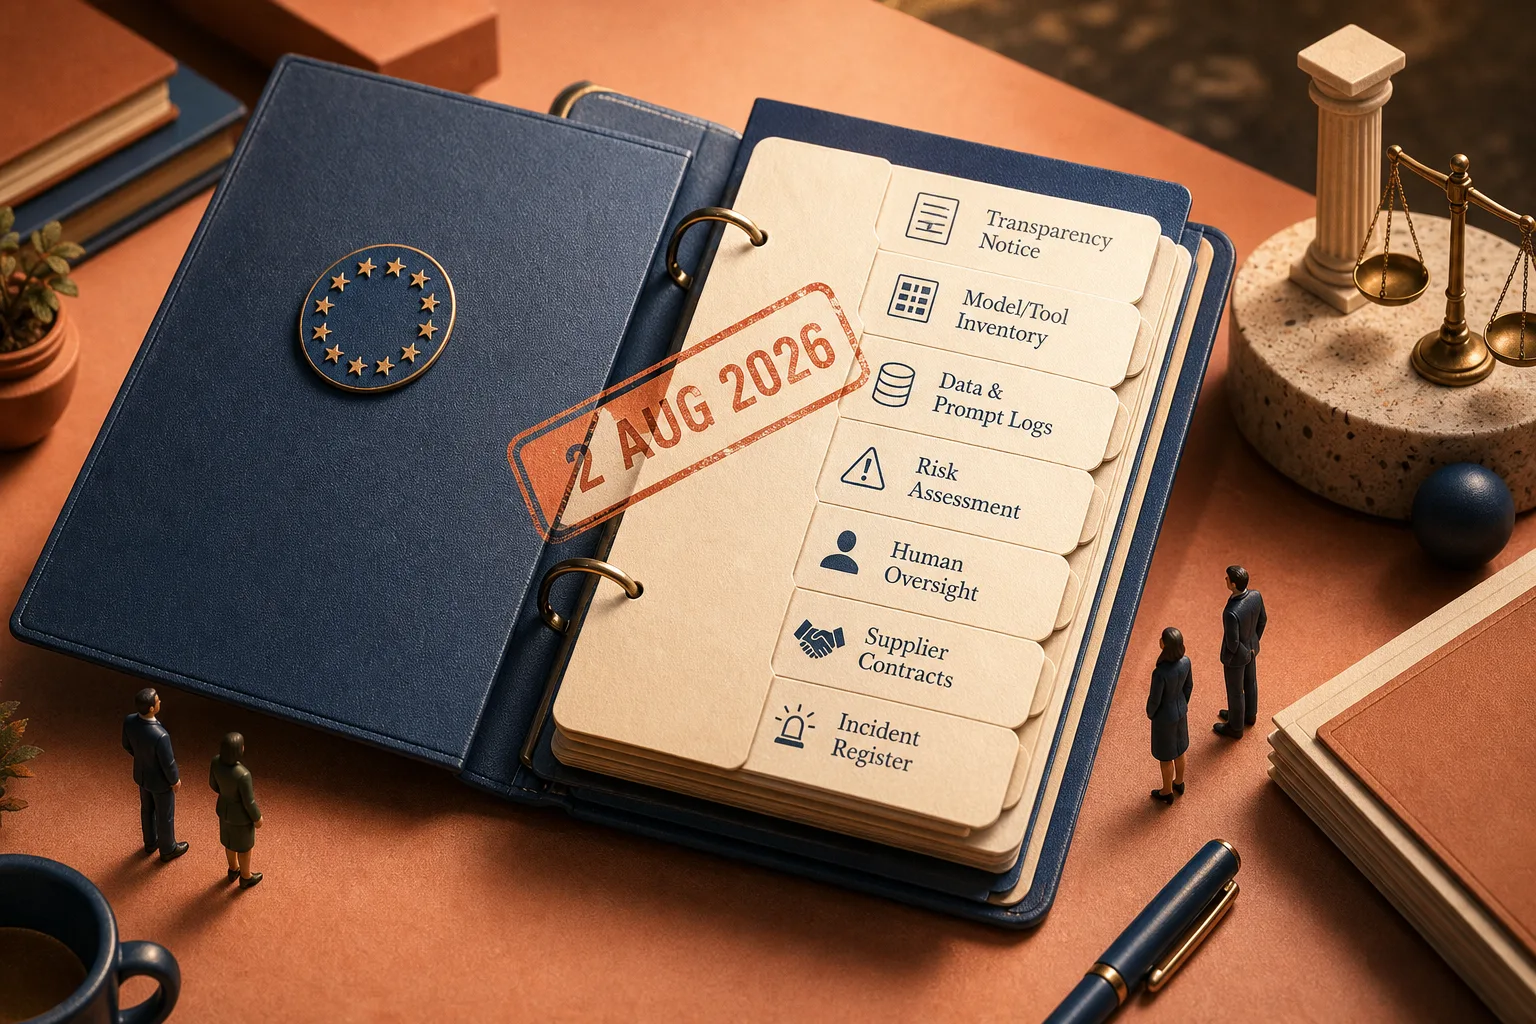
Le 2 août 2026, tu passes de “on se prépare” à “on opère sous contrôle”
Le 2 août 2026, l’AI Office (Commission) et les autorités nationales commencent l’enforcement de l’AI Act. Ça veut dire une chose très simple : si tu utilises de l’IA en interne ou face à des clients, tu dois être capable de montrer comment tu gardes la main.
Pas un PDF marketing. Pas une “charte IA” planquée sur l’intranet. Des preuves : qui décide, quels usages existent, quels risques sont couverts, quels fournisseurs tu as validés, et quoi faire le jour où ça dérape.
Cet article ne refait pas le cours sur l’AI Act. Il te donne un plan terrain en 10 décisions de dirigeant. Des décisions qui font tourner la conformité au quotidien, sans paralyser l’entreprise.
Avant de décider : cale le calendrier dans ton planning de dirigeant
- 1 août 2024 : entrée en vigueur du règlement (UE) 2024/1689.
- 2 février 2025 : début d’application de points clés, dont les pratiques interdites et l’AI literacy (mesures pour développer la culture IA des équipes).
- 2 août 2026 : enforcement + entrée en application des exigences de transparence (Article 50).
- 2 décembre 2027 : obligations “high-risk” pour les systèmes stand-alone (Annex III).
- 2 août 2028 : obligations “high-risk” pour les IA intégrées à des produits réglementés (Annex I).
Traduction : en 2026, tu n’as pas forcément à “certifier” tous tes usages, mais tu dois déjà avoir une gouvernance IA entreprise qui tient debout et des preuves prêtes si on te pose des questions.
Les 10 décisions qui rendent ta conformité exploitable (et défendable)
Décision 1 : Tu fixes ton périmètre “IA” (sinon tu ne contrôleras rien)
Premier piège : limiter “l’IA” à ChatGPT. Ton vrai périmètre, c’est :
- Les assistants généralistes (ChatGPT, Claude, Gemini, Copilot).
- Les fonctions IA intégrées (CRM, Helpdesk, suite bureautique, ATS RH, BI, outils marketing).
- Les automatisations avec génération de texte, image, voix, code, ou prise de décision.
- Les agents IA qui agissent (envoi d’emails, création de tickets, publication, accès à des outils via API).
Décision dirigeant : tu imposes une règle simple. “Si ça génère du contenu ou influence une décision, c’est dans le périmètre IA.” Ça suffit pour démarrer une AI Act conformité entreprise crédible.
Décision 2 : Tu cartographies les usages en 2 heures, pas en 2 mois
Tu n’as pas besoin d’un cabinet pour faire une première carto. Tu as besoin d’un format unique, facile à maintenir.
Ta méthode terrain :
- Une liste des outils IA autorisés (et ceux tolérés sous conditions).
- Un formulaire interne ultra court pour déclarer un usage (5 minutes).
- Une revue mensuelle de 30 minutes pour intégrer les nouveaux usages.
Champs minimum de la carto :
- Équipe métier, propriétaire du cas d’usage.
- Outil et fournisseur.
- Données utilisées (aucune, internes, clients, sensibles).
- Sorties produites (interne, externe, client).
- Niveau d’impact (faible, moyen, élevé) si erreur.
- Mesures de contrôle (relecture, validation, logs, supervision humaine).
Objectif : pouvoir répondre vite à “où est l’IA chez vous ?” sans improviser.
Décision 3 : Tu attribues les rôles, noir sur blanc (métier, IT, DPO)
Le contrôle 2026 va aimer une chose : la traçabilité “qui fait quoi”. Même si tu ne développes rien, tu es souvent deployer. Donc responsable de l’usage conforme.
Découpe simple et efficace :
- Métier : définit le besoin, accepte le risque opérationnel, valide la qualité des sorties.
- IT / Sec : valide l’architecture, les accès, les connecteurs, la journalisation, la résilience.
- DPO / Juridique : valide données personnelles, sous-traitance, base légale, transferts, clauses.
- Direction : arbitre vitesse vs risque, budget, priorités, et tranche en cas d’incident.
Ton livrable : une page. RACI minimal. Pas un roman.
Décision 4 : Tu mets en place un registre minimal (qui sert vraiment)
La tendance est claire : “compliance par preuves”. Donc tu crées un registre IA exploitable, pas un fichier que personne ne met à jour.
Structure recommandée (un tableur suffit au début) :
- ID usage
- Description
- Catégorie (assistant, automatisation, agent, IA embarquée outil)
- Propriétaire métier
- Fournisseur
- Données (type, sensibilité, localisation si connue)
- Sorties (internes/externes) + contrôles
- Décision de qualification (transparence Article 50 oui/non, risques particuliers)
- Date de mise en service + dernière revue
- Logs disponibles oui/non + où
Ce registre, c’est le cœur de ton plan conformité IA PME. Sans lui, tu es aveugle. Avec lui, tu pilotes.
Décision 5 : Tu verrouilles la transparence Article 50 dans les parcours réels
Depuis le 2 août 2026, la transparence devient un point “contrôlable”. Le sujet n’est pas d’avoir lu l’article 50. Le sujet est : est-ce que tes clients et utilisateurs sont informés quand il faut ?
Décision terrain : tu imposes un check “Article 50” avant chaque mise en prod :
- Chatbot sur site : mention claire “tu interagis avec une IA”.
- Contenu généré ou modifié : règles de signalement quand c’est requis.
- Process internes : règles pour ne pas faire passer une sortie IA pour un humain quand ça change la perception ou la responsabilité.
Si tu veux une checklist opérationnelle (sans blabla), tu peux t’appuyer sur : https://jimmymanin.com/blog/ai-act-article-50-la-checklist-transparence-pour-chatbots-agents-et-contenus-ia
Décision 6 : Tu définis une règle “données” unique, compréhensible par tous
Tu ne gagneras pas contre le Shadow AI avec des interdictions. Tu gagnes avec une règle simple, applicable.
Exemple de règle en 3 niveaux :
- Niveau 1 : données publiques ou déjà destinées à être publiées. OK sur outils autorisés.
- Niveau 2 : données internes non sensibles. OK uniquement sur comptes entreprise + logs + pas d’entraînement par défaut si possible.
- Niveau 3 : données clients, RH, financières, santé, secrets d’affaires. Interdit hors solutions validées IT/DPO, avec clauses et contrôle d’accès.
Décision dirigeant : tu assumes que “si ce n’est pas classé, c’est Niveau 3”. Ça force la qualification.
Pour reprendre la main sans bloquer tout le monde, tu peux t’inspirer de : https://jimmymanin.com/blog/shadow-ai-en-entreprise-7-controles-simples-pour-reprendre-la-main-sans-bloquer-tes-equipes
Décision 7 : Tu poses des règles de sélection fournisseurs (et tu refuses les zones grises)
En 2026, tu seras jugé sur ta capacité à choisir et encadrer. Pas seulement sur “l’outil est connu”.
Ta grille d’achat en 8 questions :
- Quel est ton rôle : deployer, provider, distributeur ? (souvent deployer)
- Où passent les données ? Où sont-elles stockées ?
- Les données servent-elles à entraîner des modèles ? Paramètres opt-out ?
- Quelles garanties contractuelles (DPA, sous-traitants, transferts) ?
- Journalisation : logs disponibles, exportables, durée de conservation ?
- Contrôles d’accès : SSO, MFA, rôles, séparation des environnements ?
- Réversibilité : exporter prompts, configs, bases de connaissances, historiques ?
- Support incident : délais, contact, procédure de notification ?
Si tu veux une checklist d’achat orientée souveraineté, clauses, réversibilité : https://jimmymanin.com/blog/ia-souveraine-en-pmeeti-checklist-dachat-secnumcloud-clauses-reversibilite
Décision 8 : Tu mets un circuit d’escalade incident, avant le premier vrai problème
Le scénario classique : un agent envoie un email faux, un commercial copie-colle une hallucination dans une offre, un chatbot donne une info dangereuse, un prompt fuit une donnée client.
Le jour où ça arrive, tu ne veux pas un débat. Tu veux un réflexe.
Ton circuit d’escalade (simple) :
- Niveau A : erreur sans impact externe. Correction + ajout au registre + ajustement des consignes.
- Niveau B : impact externe limité (client, publication). Stop temporaire du cas d’usage + analyse cause + preuve des actions.
- Niveau C : impact majeur (sécurité, données perso, dommage). Coupure immédiate + direction + IT/Sec + DPO + communication cadrée.
Décision dirigeant : tu nommes un “incident owner” (même si c’est toi au début) et tu fixes un délai de réaction interne. Exemple : “accusé réception en 2h, décision stop/continue en 24h”.
Décision 9 : Tu mets une règle de “change management” (modif significative = re-qualification)
Point très pratique : l’AI Act s’applique aux systèmes high-risk déjà en place avant le 2 août 2026 en cas de modification significative. Donc tu dois traiter tes usages IA comme des systèmes qui changent, pas comme des logiciels figés.
Tu déclenches une re-qualification quand :
- tu changes de modèle (ex : GPT vers un autre, ou nouvelle version majeure),
- tu connectes une nouvelle source de données (CRM, ERP, Drive),
- tu passes d’un usage interne à un usage client,
- tu automatises une action qui était validée par un humain avant,
- tu élargis à une population sensible (RH, candidats, mineurs, etc.).
Décision dirigeant : aucune mise en prod IA “qui change le périmètre” sans revue registre + IT + DPO. Tu préfères perdre 48h que perdre le contrôle.
Décision 10 : Tu constitues ton “pack de preuves” prêt pour un contrôle
Le mot-clé 2026, c’est “montrer”. Pas “promettre”.
Ton pack minimal (à stocker dans un dossier unique) :
- Cartographie des usages + registre à jour.
- RACI et responsables nommés.
- Politique d’usage IA (courte) + règles données (N1/N2/N3).
- Check de transparence Article 50 pour les parcours concernés.
- Fiches fournisseurs (grille d’achat remplie + contrats clés).
- Procédure d’incident + traces d’un test (même un exercice à blanc).
- Preuves d’AI literacy : formation, quiz, mises en situation, guidelines internes.
Si tu veux un format “livrables audit-ready”, tu peux t’appuyer sur : https://jimmymanin.com/blog/ai-act-entreprise-2-aout-2026-le-protocole-en-7-livrables-pour-passer-un-audit-ia
3 points que beaucoup de dirigeants ratent (et qui coûtent cher)
1) Confondre conformité et blocage
Une gouvernance IA entreprise efficace ne sert pas à dire non. Elle sert à dire oui, mais avec des garde-fous. Si tu bloques, tu encourages le Shadow AI. Et tu perds la traçabilité.
2) Oublier l’AI literacy (déjà applicable)
Ce n’est pas “former tout le monde à l’IA”. C’est mettre des mesures adaptées pour que les gens qui utilisent l’IA :
- comprennent les limites (hallucinations, biais, fuite de données),
- sachent quand escalader,
- sachent ce qui est interdit ou sensible.
Tu n’as pas besoin d’un programme de 3 jours. Tu as besoin d’un socle + cas concrets + règles.
3) Ne pas anticiper le “high-risk” avant 2027
Tu peux très bien ne pas être concerné aujourd’hui. Mais tu dois être capable de détecter quand un usage bascule : RH, scoring, accès à un service, évaluation de personnes.
Décision simple : dans ton registre, tu ajoutes une colonne “potentiellement high-risk (Annex III) : oui/non”. Ça suffit pour créer l’alerte interne.
Plan d’exécution en 30 jours (réaliste)
- Semaine 1 : périmètre + règles données N1/N2/N3 + nomination des rôles.
- Semaine 2 : cartographie express + registre v0 + liste outils autorisés.
- Semaine 3 : transparence Article 50 sur les parcours clients + grille fournisseurs sur les outils critiques.
- Semaine 4 : circuit incident + test à blanc + pack de preuves v0.
Si tu veux une version “anti non-conformité en 30 jours”, tu peux aussi utiliser : https://jimmymanin.com/blog/ai-act-controlable-des-le-2-aout-2026-et-ton-plan-30-jours-anti-non-conformite
Le vrai objectif : transformer la conformité en système de pilotage
L’AI Act ne te demande pas d’être parfait. Il te demande d’être pilotable : savoir ce que tu fais, avec quels outils, sur quelles données, avec quels contrôles, et comment tu réagis en cas d’incident.
Prends ces 10 décisions. Mets-les dans ton rythme de direction. Et tu passes de “on subit la réglementation” à “on a un système qui sécurise l’IA, et qui permet d’en tirer de la marge sans jouer avec le feu”.
Prochaine action : ouvre un fichier “Registre IA” aujourd’hui. Ajoute 10 usages. N’attends pas d’avoir tout vu. La conformité 2026, c’est un sport d’exploitation, pas un projet PowerPoint.