Le 2 août 2026, tu peux te faire contrôler pour un truc “simple” : ce que tu dis aux gens
Jusqu’ici, beaucoup d’entreprises ont traité l’AI Act comme un sujet “plus tard”, surtout parce que les obligations les plus lourdes sur les systèmes “à haut risque” ne s’appliquent pas encore à plein régime (les dates annoncées vont jusqu’au 2 décembre 2027 et 2 août 2028 selon les cas).
Mais à partir du 2 août 2026, il y a un changement net : les obligations de transparence (Article 50) deviennent applicables pour certains usages, avec des pouvoirs d’enquête et de sanction lorsque ces obligations te concernent.
Traduction dirigeant : ce qui devient “contrôlable” en premier, ce n’est pas ton modèle, ni ta R&D. C’est ton déploiement réel et ta capacité à prouver que tu informes correctement les personnes.
Le piège : beaucoup d’entreprises sont “globalement raisonnables” sur l’IA, mais incapables de produire des preuves le jour où un client, un régulateur, ou un partenaire te demande : “où est-ce que tu annonces que c’est une IA ? qui valide ? où sont les logs ? quelle version d’outil ?”.
AI Act enforcement 2026 : ce qui est concrètement vérifiable chez toi
Tu n’as pas besoin de connaître tout le règlement par cœur. Tu as besoin d’identifier les situations Article 50 dans ton entreprise, puis de mettre en place 3 choses :
- Une cartographie des usages IA (où, par qui, pour quoi, avec quels outils).
- Des notices d’information claires et visibles (pas noyées dans des CGU).
- Un processus interne simple, traçable, avec un responsable nommé.
1) Humain qui parle à une IA (chatbot, voicebot, agent orienté client)
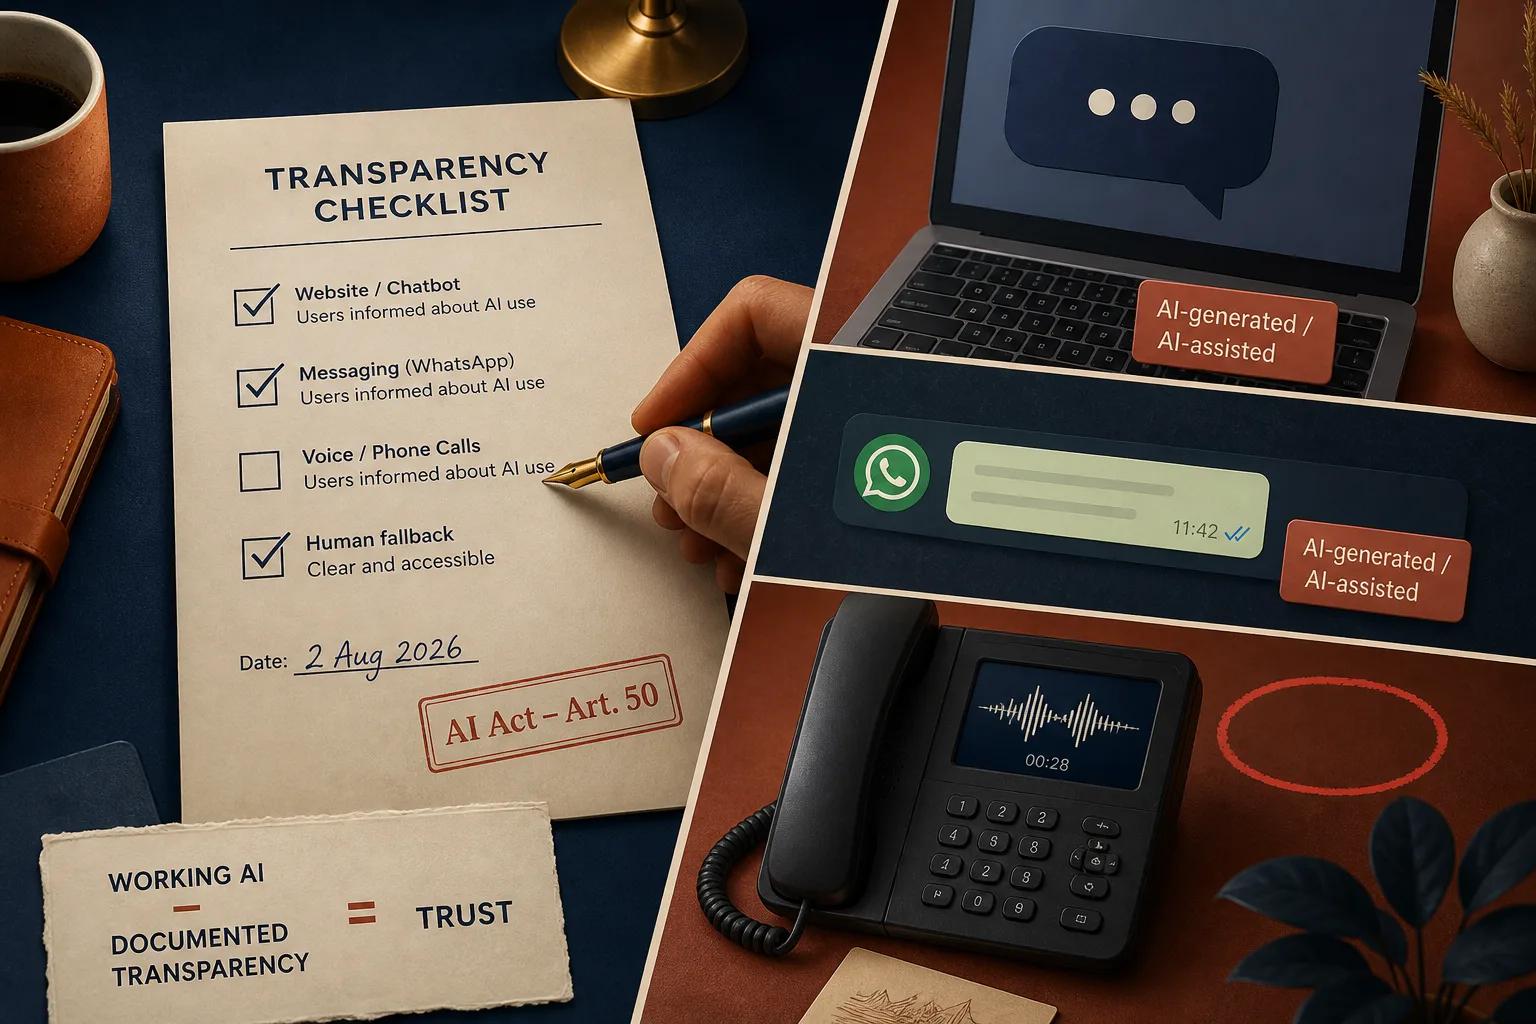
Si ton système est destiné à interagir directement avec une personne, la personne doit être informée qu’elle interagit avec une IA, sauf si c’est évident.
Le point qui pique : “évident” ne veut pas dire “on pense que ça se voit”. Et surtout, l’information doit être claire, distinguable, accessible. Un bandeau planqué dans un footer, une mention en police 8, ou une phrase perdue dans une FAQ, c’est faible.
Exemples typiques en PME :
- Chatbot sur ton site qui prend des demandes SAV ou RDV.
- Assistant WhatsApp / SMS qui répond au premier niveau.
- Voicebot qui décroche et qualifie.
2) Contenus générés ou manipulés : marquage détectable (souvent “provider”, mais ton problème quand même)
L’AI Act impose que certains outputs générés ou manipulés soient marqués en machine-readable et détectables comme artificiels, dans la limite du techniquement faisable (état de l’art, coûts d’implémentation). Cette obligation est principalement côté provider.
Mais côté entreprise, tu as une vraie responsabilité opérationnelle : tu dois savoir quels outils tu utilises, quelles versions, et ce que ces outils savent faire (ou ne savent pas faire) en matière de marquage/détection. Sinon, en contrôle ou en audit client, tu n’as rien.
À noter : pour certains systèmes mis sur le marché avant le 2 août 2026, il existe un délai jusqu’au 2 décembre 2026 sur cette partie (Article 50(2)). Ça ne t’autorise pas à l’ignorer. Ça te donne un mini-calendrier de mise à niveau et de preuves à collecter.
3) Émotions et catégorisation biométrique : attention aux SaaS “qui le font sans le dire”
Si tu déploies un système de reconnaissance des émotions ou de catégorisation biométrique, tu dois informer les personnes exposées et gérer les données personnelles selon le droit applicable (RGPD, etc.). Là, c’est bien une obligation deployer, donc toi si tu l’utilises.
Le piège dirigeant : “ce n’est pas biométrique, c’est juste un outil SaaS”. Faux raisonnement. Si ton call center, ton outil de visio, ton outil RH ou ton outil “quality monitoring” analyse une voix, un visage, une émotion, une attention, et que tu l’utilises, tu es dans la zone rouge transparence et RGPD.
4) Deepfakes et texte “d’intérêt public” publié sans relecture humaine
Deux cas fréquents :
- Deepfakes (image, audio, vidéo) : obligation de divulguer que le contenu a été généré/manipulé.
- Texte publié pour informer le public sur des sujets d’intérêt public : si c’est généré par IA et publié sans relecture humaine ni responsabilité éditoriale, obligation de divulgation.
Le point qui pique : si tu veux éviter l’étiquette “publié automatiquement par IA”, tu dois pouvoir prouver ton processus éditorial (qui relit, quand, avec quelle responsabilité, sur quelles catégories de contenu).
Exemples en entreprise :
- Communiqués liés à la sécurité, à la santé, à une crise, à une information financière.
- Contenus institutionnels sensibles (collectivités locales, réglementaire, risques).
- Pages “conseil” où tu engages ta responsabilité (médical, juridique, technique).
Conformité IA entreprise : le vrai risque, c’est le “je ne sais pas”
Dans la vraie vie, une non-conformité commence rarement par “on a voulu tricher”. Elle commence par :
- Shadow AI : des équipes utilisent des outils sans que tu le saches.
- Des messages IA qui partent vers des clients sans mention claire.
- Des contenus synthétiques publiés sans règle commune.
- Un fournisseur qui te dit “oui oui c’est conforme” mais tu n’as aucune preuve.
Si tu veux traiter la racine du problème, commence par reprendre la main sur les usages. Cet article peut t’aider : Shadow AI en entreprise : 7 contrôles simples pour reprendre la main sans bloquer tes équipes.
Plan conformité AI Act PME : 30 jours, 4 étapes, 1 responsable
Objectif : en 30 jours, tu n’es pas “parfait”. Tu es auditable. Tu peux montrer : inventaire, notices, procédures, preuves minimales. C’est ça qui évite la non-conformité bête.
Le responsable : nomme un “AI Compliance Owner” (même à temps partiel)
Ce rôle doit exister. Une personne. Un nom. Sinon, ça se dilue.
- PME : souvent DAF, DPO (si tu en as un), Responsable Qualité, ou DG si petite structure.
- ETI : conformité/risques + SI + juridique, avec un owner unique qui tranche.
Sa mission n’est pas de “faire du juridique”. Sa mission : tenir le registre, exiger les preuves fournisseurs, valider les notices, et faire vivre le process.
Étape 1 (Jours 1-7) : cartographier les usages IA qui tombent dans l’Article 50
Tu fais un inventaire rapide, mais complet. Pas un roman.
Livrable fin J7 : un registre d’usages IA v1 (voir “pack de documents” plus bas).
Comment tu fais, concrètement :
- Questionnaire 15 minutes à chaque responsable d’équipe : “quels outils IA utilisés, pour quelles tâches, quelles sorties vers l’extérieur, quelles données entrent ?”.
- Revue des outils : licences ChatGPT/Claude/Gemini/Copilot, outils de création (image/vidéo), outils support, outils call center, CRM, marketing automation.
- Scan des points de contact externes : site web, chat, formulaires, e-mailing, SMS, WhatsApp, centre d’appels.
Champs minimum du registre :
- Usage (ex: “chatbot site SAV”, “génération posts LinkedIn”, “résumé d’appels”).
- Outil et version (éditeur, plan, modèle si connu).
- Rôle (provider vs deployer : qui maîtrise quoi).
- Données en entrée (dont données perso, confidentiel, clients).
- Sorties exposées (client, public, interne).
- Catégorie Article 50 potentielle (interaction, deepfake, biométrique, etc.).
- Propriétaire (une personne).
Étape 2 (Jours 8-15) : mettre en place les notices visibles (là où ça fait mal)
Tu vas traiter les cas qui créent le plus de risque immédiat : interaction direct humain-IA, deepfakes, contenus publiés “sensibles”.
Livrable fin J15 : notices d’information prêtes + emplacements validés.
Règle : une notice doit être :
- Vue (pas cachée).
- Compréhensible (pas juridique).
- Traçable (tu sais quand elle a été mise en prod).
Exemples de formulations simples (à adapter) :
- Chat/voice : “Tu échanges avec un assistant automatisé (IA). Un humain peut reprendre à tout moment.”
- Contenu généré : “Certaines images/vidéos de cette page sont générées ou retouchées par IA.”
- Publication sensible : “Ce contenu est rédigé avec assistance IA et relu/validé par [fonction] avant publication.”
Important : si tu publies du texte “d’intérêt public” et que tu veux éviter l’obligation “publié sans relecture humaine”, tu dois avoir un circuit de relecture clair. Et des preuves (voir étape 3).
Étape 3 (Jours 16-23) : bâtir les preuves minimales (process, logs, validations)
Le contrôle, ce n’est pas “montre-moi ton intention”. C’est “montre-moi ton système”.
Livrable fin J23 : un dossier de preuves minimal utilisable en audit client ou contrôle.
Tu mets en place :
- Un process de validation pour tout usage externe (client/public) : qui autorise, quel wording de transparence, quel canal.
- Un process éditorial pour contenus sensibles : relecture humaine, responsabilité, trace (ticket, commentaire, versionning).
- Une collecte fournisseurs : pages de conformité, paramètres disponibles, capacités de marquage/détection, limitations connues, dates de mise à jour.
Astuce cash : tes prompts et tes sorties peuvent devenir des preuves. Donc il te faut une règle simple de conservation et de traçabilité. Pour cadrer ce sujet : Vos prompts peuvent devenir des preuves : ce que tout dirigeant doit cadrer.
Et n’oublie pas le coût caché : si tu ne cadres pas la relecture, tu payes une “taxe de vérification” qui annule les gains. Lis ça si tu veux un système concret : Taxe de vérification : éviter que l’IA te fasse perdre du temps (pas en gagner).
Étape 4 (Jours 24-30) : gouvernance IA légère, mais réelle (sinon ça retombe)
Livrable fin J30 : une gouvernance IA opérationnelle (pas un comité théâtre).
Tu mets en place 5 règles :
- 1 owner (AI Compliance Owner), 1 backup.
- Un registre vivant : toute mise en production d’un usage IA = ajout obligatoire au registre.
- Un “go/no-go” simple pour les usages externes (check transparence + check données + check relecture).
- Un contrôle mensuel 30 minutes : nouveaux usages, incidents, audits clients, mise à jour notices.
- Un canal d’escalade : quand un salarié voit un usage douteux, il sait où le remonter.
Si tu utilises des agents IA (automatisations plus autonomes), c’est encore plus important de cadrer l’autonomie et les responsabilités. Pour structurer sans te tirer une balle dans le pied : Agents IA : le modèle “3 niveaux d’autonomie” pour automatiser sans provoquer l’incident.
Gouvernance IA : la liste d’outils utiles (pas glamour, mais efficace)
Tu n’as pas besoin d’un outil GRC à 6 chiffres pour démarrer. Tu as besoin d’un système que tes équipes utilisent vraiment.
- Registre et suivi : Google Sheets / Excel, Notion, Confluence, Airtable.
- Gestion de validation : Jira, Trello, Asana, Monday (un workflow “IA externe”).
- Versioning de documents : Google Drive, SharePoint, Git (si équipe technique).
- Centralisation des preuves : un dossier “AI Act Article 50” avec sous-dossiers par usage + exports PDF datés.
- Contrôle des accès : SSO/IdP (Microsoft Entra ID, Google Workspace), gestion des comptes et des droits.
Le but : être capable de répondre en 48 heures à “quels usages IA”, “quels outils”, “quelles notices”, “qui valide”, “où sont les preuves”.
Pack de documents prêts à l’emploi (à copier-coller)
Tu veux aller vite. Donc voilà un pack minimal, utilisable tel quel. Tu le mets dans ton Drive/SharePoint, tu le personnalises, et tu l’exécutes.
1) Registre d’usages IA (modèle)
- ID
- Équipe
- Usage
- Canal (interne, client, public)
- Outil (éditeur, produit, plan)
- Version / modèle (si connu)
- Type Article 50 (interaction, contenu synthétique, deepfake, biométrique/émotion, texte intérêt public)
- Données en entrée (perso oui/non, sensibles oui/non)
- Sorties (où ça part)
- Notice en place (lien)
- Process de validation (oui/non, lien)
- Owner
- Date dernière revue
2) Notices (modèles)
- Notice chatbot site : texte court + emplacement (au-dessus du champ de saisie) + date de mise en ligne.
- Notice voicebot : phrase d’ouverture + option “parler à un humain”.
- Notice contenu généré : mention sur pages concernées + règles de publication.
- Notice deepfake : mention visible sur le contenu + métadonnées si dispo via outil provider.
3) Procédure interne “Usage IA externe” (1 page)
- Définition : “externe” = client, prospect, public, partenaire.
- Étapes : demande, évaluation Article 50, wording transparence, test, mise en prod, archivage preuves.
- Rôles : demandeur, valideur, AI Compliance Owner.
- Checklist go/no-go : transparence visible, données OK, relecture OK, fallback humain si interaction.
4) Procédure éditoriale “contenus sensibles” (1 page)
- Liste des catégories sensibles chez toi.
- Règle : IA autorisée pour brouillon, interdite pour publication sans relecture.
- Traçabilité : nom du relecteur, date, support (ticket/lien doc).
5) Dossier “preuves fournisseurs” (par outil)
- Contrat/conditions.
- Docs de conformité disponibles (export PDF daté).
- Capacités de marquage/détection (oui/non, comment, limites).
- Paramètres de confidentialité et data (ce que tu as activé).
Les 6 points de contrôle qui te feront perdre du temps si tu ne les règles pas maintenant
- 1) “C’est évident que c’est une IA” : non prouvé, donc fragile.
- 2) Mention noyée : pas claire, pas distinguable, pas accessible.
- 3) Outils inconnus : pas d’inventaire, pas de versions, pas de preuves.
- 4) Biométrique caché dans un SaaS : tu déploies sans t’en rendre compte.
- 5) Publication sans relecture : surtout sur sujets sensibles, tu prends un risque inutile.
- 6) “On verra plus tard” : le 2 août 2026, “plus tard” devient “contrôlable”.
Ce que tu fais cette semaine si tu veux être tranquille
Tu prends 90 minutes et tu lances la machine :
- Nommer l’AI Compliance Owner (même à 20% de son temps).
- Créer le registre v1 (Google Sheet) et demander à chaque équipe de remplir 5 lignes.
- Identifier 3 points externes où une IA interagit ou publie (site, SMS, email, call).
- Poser les notices au bon endroit, en visible, et archiver une preuve (capture datée + lien).
- Écrire la procédure 1 page “usage IA externe” et la faire appliquer dès maintenant.
Si tu veux une checklist orientée Article 50 (chatbots + contenus) pour comparer avec ton existant : AI Act (article 50) : checklist dirigeant pour chatbots et contenus IA conformes.
Le but n’est pas de te transformer en juriste. Le but, c’est une gouvernance IA minimale, des preuves, et des messages propres. À partir du 2 août 2026, c’est exactement ce qu’on viendra regarder en premier.