Tu utilises déjà de l’IA. Le risque, c’est de le faire “en douce”.
Un chatbot sur ton site. Des emails “écrits avec ChatGPT”. Des visuels générés pour LinkedIn. Un outil de support qui reformule les réponses. Tout ça, c’est devenu banal.
Le problème : avec l’AI Act article 50, l’Europe te demande un truc simple sur le papier, mais souvent mal exécuté dans la vraie vie : la transparence.
Pas un dossier de 80 pages. Pas une certification magique. Juste des règles claires : dire quand on parle à une IA, et indiquer quand un contenu est généré ou manipulé dans certains cas.
Ce guide te donne :
- ce que l’article 50 exige exactement (sans jargon)
- une checklist opérationnelle (mentions, process, traçabilité, formation, prestataires)
- un modèle de notice utilisateur prêt à copier-coller
- une procédure simple d’étiquetage par cas d’usage (marketing, support, RH)
AI Act article 50 : le cadre que tu dois connaître (sinon tu coches des cases au hasard)
L’AI Act, c’est le Règlement (UE) 2024/1689. L’article 50 cible des obligations de transparence pour certains usages : chatbots, contenus générés/manipulés, deepfakes, et quelques systèmes “sensibles” (émotions, biométrie).
Calendrier : les règles de transparence (article 50) deviennent applicables et contrôlables à partir du 2 août 2026.
Et il y a un point fin : pour certains systèmes mis sur le marché avant le 2 août 2026, un délai jusqu’au 2 décembre 2026 peut s’appliquer spécifiquement sur la partie marquage et détectabilité (article 50(2)).
Traduction dirigeant : tu as intérêt à standardiser maintenant, parce qu’en 2026 tu ne voudras pas courir après 15 outils, 3 prestas et 6 équipes qui publient du contenu IA sans règle commune.
Ce que l’article 50 exige vraiment (version terrain)
1) Transparence chatbot IA : dire à la personne qu’elle parle à une IA
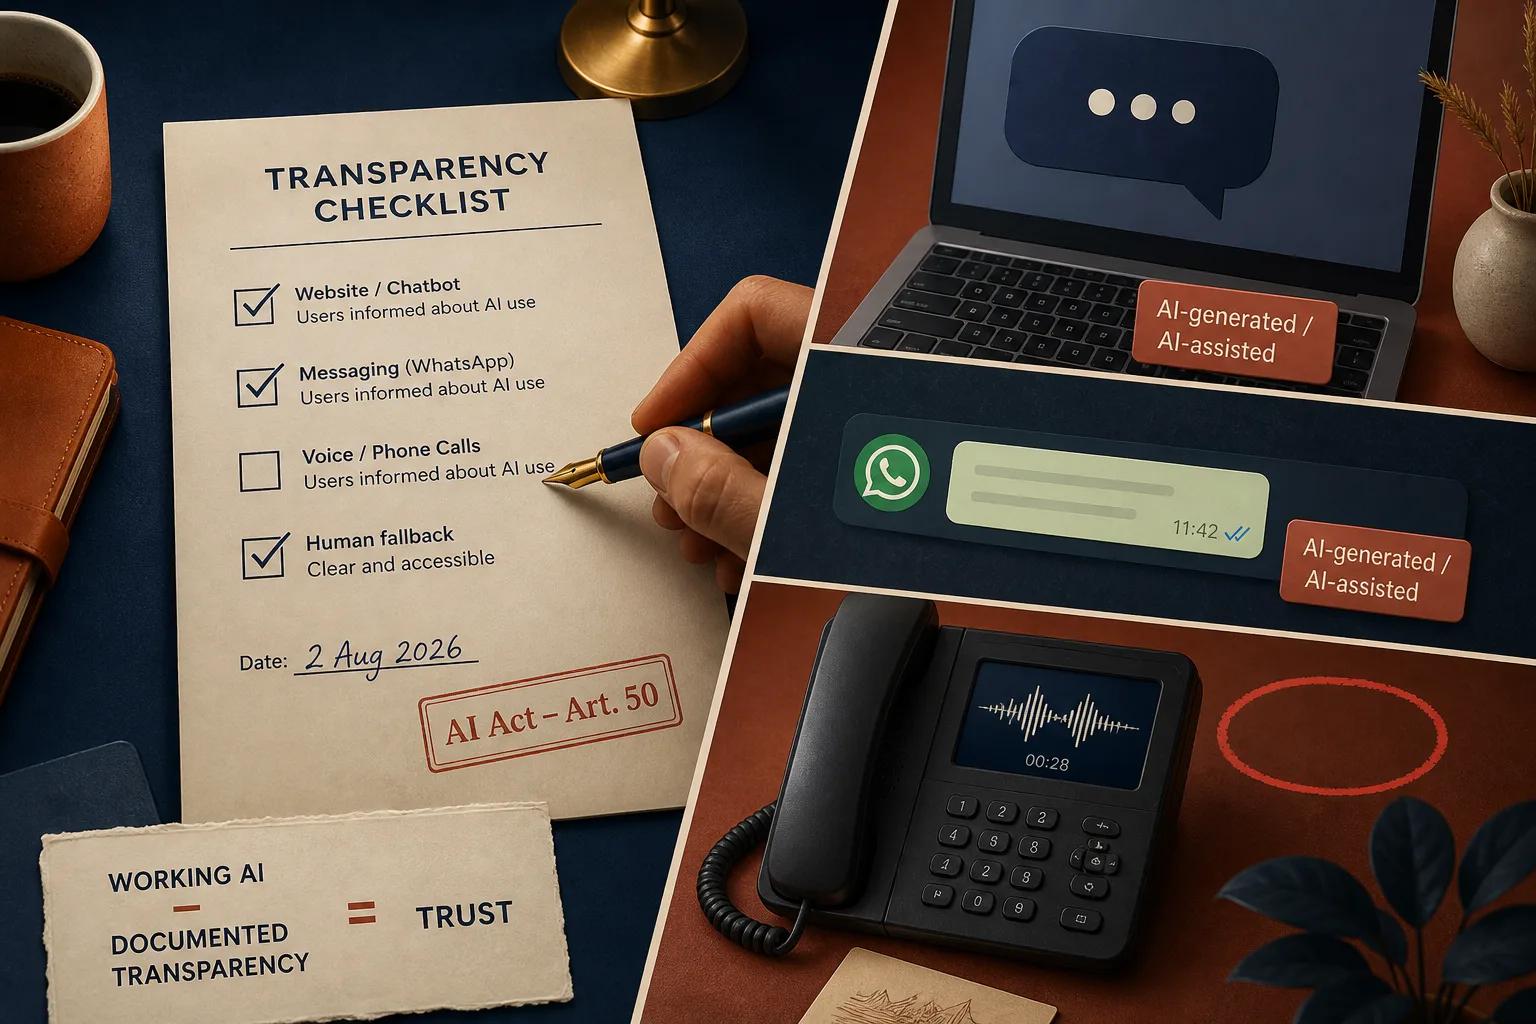
Si tu déploies un système qui interagit directement avec des personnes (chatbot web, voicebot, agent WhatsApp, assistant dans une app), tu dois informer l’utilisateur qu’il interagit avec une IA, au plus tard au moment de la première interaction.
Exception : si c’est “évident” pour une personne raisonnablement informée, attentive et avisée, selon le contexte. En pratique, ne joue pas avec ça. Sur un site B2B, ce n’est pas forcément “évident”.
Point clé : la mention doit être dans le flux. Pas planquée dans des CGU.
2) Contenus générés : marquage et détectabilité (ce n’est pas juste “mettre un watermark”)
L’article 50(2) vise surtout les fournisseurs de systèmes qui génèrent du contenu : ils doivent mettre en place des mesures pour que les contenus générés soient détectables et/ou marqués en format lisible machine (logique de provenance, métadonnées, etc.).
Toi, entreprise utilisatrice, tu n’es pas forcément “fournisseur” quand tu utilises ChatGPT/Claude/Gemini. Mais tu as un sujet concret : tes outils et prestataires (CRM, centre de contact, outil marketing, plateforme vidéo) doivent être capables de tenir la route sur cette exigence. Tu dois donc les challenger et garder une preuve.
Il existe aussi des exceptions quand l’IA fait de l’édition assistive standard, ou ne modifie pas substantiellement le sens. Mais attention : “standard” ne veut pas dire “tout est standard”.
3) Reconnaissance des émotions et catégorisation biométrique : tu dois informer
Si tu utilises des systèmes de reconnaissance d’émotions ou de catégorisation biométrique, tu dois informer les personnes exposées.
Beaucoup de boîtes pensent “on n’en fait pas”. Puis elles découvrent qu’un outil d’analyse d’appels “détecte la frustration”, ou qu’une solution vidéo “déduit l’engagement”. Audit obligatoire.
4) Deepfakes et texte IA “pour informer le public”
Deepfake (image/son/vidéo artificiellement généré ou manipulé) : obligation de divulguer clairement que le contenu est artificiel, au plus tard au moment où la personne le voit/l’entend.
Texte généré/manipulé par IA publié dans le but d’informer le public sur des sujets d’intérêt public : obligation de labelliser, sauf si tu as fait une revue humaine / contrôle éditorial et qu’une personne (ou l’entreprise) assume la responsabilité éditoriale.
Traduction : si tu publies un “communiqué” IA ou une page qui ressemble à de l’info, tu cadres le process. Sinon tu labels.
La checklist dirigeant (sans usine à gaz)
Objectif : un système simple que tes équipes peuvent appliquer sans te demander la permission à chaque post LinkedIn.
Checklist 1 : inventaire rapide (1 heure, pas plus)
- Liste tous les points de contact où une IA interagit avec une personne : site, app, WhatsApp, téléphone, email automatisé, chat support, borne en magasin, etc.
- Liste tous les flux de contenus : blog, newsletters, posts, fiches produit, FAQ, documents RH, scripts de vente, formations internes, visuels, vidéos.
- Liste les outils et prestataires qui génèrent, modifient ou diffusent ces contenus (y compris agences).
Livrable : un tableau “IA en production” avec 3 colonnes : où, pour quoi, qui opère.
Checklist 2 : mentions à afficher (le minimum légal + le minimum confiance)
Pour un chatbot / voicebot
- Message d’accueil dès l’ouverture : “Je suis un assistant IA …”
- Rappel discret dans l’interface : label “Assistant IA” près du champ de saisie
- Option de transfert humain quand c’est pertinent (support, SAV, réclamation)
- Clause de limites : “peut se tromper, vérifie les infos importantes”
- Clause données : ce qui est enregistré, pourquoi, combien de temps, et quoi éviter de saisir
Pour un contenu généré ou manipulé
- Règle interne : “si l’IA produit la première version” ou “si elle modifie le sens”, on marque dans le workflow
- Marquage visible quand nécessaire (ex : deepfake, contenu “info public” sans revue éditoriale)
- Traçabilité : conserver l’info “IA utilisée / modèle / date / validateur” dans ton outil (CMS, DAM, Drive, Notion, etc.)
Checklist 3 : process interne de validation (simple, mais non négociable)
Tu veux éviter le “on a publié, puis on verra”. Voilà un process léger.
- 1 propriétaire : nomme un responsable “Transparence IA” (pas besoin d’un juriste, besoin d’un pilote).
- 3 niveaux de risque (voir procédure d’étiquetage plus bas).
- Une règle : tout contenu IA “niveau 2 ou 3” passe par une validation humaine nominative.
- Un registre minimal : un onglet de suivi des contenus IA publiés (lien, date, usage, mention appliquée, validateur).
- Une revue mensuelle : 30 minutes. On vérifie 10 contenus au hasard + 1 conversation type chatbot.
Checklist 4 : traçabilité minimale (preuve sans flicage)
Tu n’as pas besoin de stocker tous les prompts de toute la boîte. Mais tu dois pouvoir démontrer un minimum de maîtrise.
- Pour les chatbots : version du bot, date de mise à jour, source de connaissance (URLs/docs), règles de réponse, et logs (au moins sur incidents).
- Pour les contenus : qui a généré, qui a validé, outil utilisé, et version finale publiée.
- Pour les prestas : contrat + attestation de leur dispositif (marquage/détectabilité) + point de contact en cas d’audit.
À relier à ta réalité : dans beaucoup d’entreprises, les prompts deviennent des preuves. Si tu veux cadrer ce sujet proprement, lis aussi : https://jimmymanin.com/blog/vos-prompts-peuvent-devenir-des-preuves-ce-que-tout-dirigeant-doit-cadrer
Checklist 5 : formation express des équipes (1 heure, vraiment)
- Ce qu’on doit dire : quand on est un chatbot, on l’annonce. Point.
- Ce qu’on doit marquer : deepfakes, contenus “info public” sans revue, et tout contenu où l’IA change le sens sans contrôle.
- Ce qu’on ne met jamais dans un prompt : données sensibles client, secrets industriels, données RH non nécessaires.
- Le réflexe : “si je doute, je tag ‘IA’ et je fais valider”.
Le vrai gain : moins de risques, moins de bad buzz, et moins de temps perdu à réparer.
Checklist 6 : contrôle des prestataires (les 7 questions à poser)
- 1) Où l’IA est-elle utilisée dans votre produit/service (fonctions exactes) ?
- 2) Chatbot : comment l’utilisateur est informé dès la première interaction ?
- 3) Contenus générés : quelles mesures de marquage/détectabilité fournissez-vous (métadonnées, provenance, logs) ?
- 4) Deepfake : quelles mentions et où, si votre outil génère/manipule audio/vidéo/image ?
- 5) Données : quelles données sont envoyées aux modèles, où elles sont traitées, et combien de temps elles sont conservées ?
- 6) Incidents : quel process si le système produit une réponse trompeuse ou illégale ?
- 7) Preuve : pouvez-vous fournir une documentation de conformité à l’AI Act (au moins sur l’article 50) ?
Modèle prêt à l’emploi : notice utilisateur “transparence chatbot IA”
À mettre dans le chat (accessible dès le premier écran) + en lien “À propos” dans le widget.
Notice d’information
- Qui répond ? Tu échanges avec un assistant basé sur une intelligence artificielle (“assistant IA”).
- Ce que l’assistant peut faire : répondre aux questions fréquentes, orienter vers les bons contenus, aider à préparer une demande (devis, SAV, prise de contact).
- Limites : l’assistant peut se tromper ou répondre de manière incomplète. Pour toute décision importante (juridique, financière, RH, santé, sécurité), demande une confirmation humaine.
- Transfert à un humain : si tu veux, tu peux demander “parler à un conseiller” (ou utiliser le formulaire / téléphone).
- Données : évite d’entrer des informations sensibles (mots de passe, données bancaires, données médicales). Les échanges peuvent être enregistrés pour améliorer le service et traiter ta demande. (Ajoute ici ta durée de conservation et ton contact interne.)
Version : [v1.0] | Dernière mise à jour : [date] | Contact : [email conformité / DPO si applicable]
Procédure simple : marquer/étiqueter les contenus IA selon les cas d’usage
But : que tes équipes sachent quand mettre une mention visible, quand garder une trace interne, et quand déclencher une validation.
Étape 1 : classer le contenu en 3 niveaux
- Niveau 1 (faible risque) : l’IA aide à reformuler, corriger, résumer, sans changer le fond. Exemple : correction orthographe d’un email, mise en forme d’un CR.
- Niveau 2 (risque normal) : l’IA produit une première version ou ajoute du contenu, mais c’est validé par un humain avant publication. Exemple : article marketing, script commercial, FAQ.
- Niveau 3 (risque élevé) : deepfake, contenu qui peut tromper (image/son/vidéo manipulé), communication “pour informer le public” sur un sujet sensible, ou documents RH/disciplinaires. Là, tu renforces la validation et tu affiches des mentions quand requis.
Étape 2 : appliquer la règle de marquage (visible vs interne)
- Niveau 1 : pas de mention publique. Trace interne optionnelle (mais utile si c’est un document engageant).
- Niveau 2 : trace interne obligatoire (tag “IA-assisté” + validateur). Mention publique seulement si tu estimes que ça évite une ambiguïté avec ton audience.
- Niveau 3 : mention publique obligatoire quand tu es sur deepfake ou cas de labellisation article 50. + trace interne + validation renforcée.
Étape 3 : définir les tags (un vocabulaire unique dans toute la boîte)
- IA-AIDE : correction, reformulation, traduction, mise en forme, résumé.
- IA-COECRIT : première version générée, puis réécrite/validée.
- IA-GEN : contenu majoritairement généré, très peu modifié.
- IA-MANIP : image/son/vidéo manipulé (deepfake ou proche).
- HUMAIN-VALIDE : nom du validateur + date (obligatoire niveau 2 et 3).
Étape 4 : décliner par équipes (marketing, support, RH)
Marketing
- Emails, pages, posts : tag IA-COECRIT + HUMAIN-VALIDE.
- Visuels générés : tag IA-GEN. Si tu simules des personnes réelles, ou si ça peut tromper, tu passes en IA-MANIP et tu ajoutes une mention visible.
- Règle : pas de fausses “preuves sociales” (faux avis, faux témoignages, fausses photos d’équipe).
Support client
- Chatbot : mention dès le démarrage + option humain.
- Réponses suggérées (agent assisté) : pas forcément de mention client, mais procédure interne “l’agent relit et assume”. Tag IA-AIDE en interne.
- Incidents : si une réponse IA est fausse et coûteuse, tu veux pouvoir remonter : source, prompt, version, validateur.
RH
- Offres d’emploi : IA-COECRIT + validation. Attention aux formulations discriminantes (contrôle humain obligatoire).
- Évaluations, sanctions, décisions : évite l’IA générative en “pilotage automatique”. Si tu l’utilises pour structurer un document, reste en IA-AIDE et fais une validation RH/juridique.
- Communication interne : idem marketing, mais avec un niveau de prudence plus élevé (confiance équipes).
Le piège classique : croire que “transparence” = ajouter une ligne en bas de page
Non. La transparence chatbot IA, c’est dans la conversation, dès le début.
Et la conformité IA entreprise, ce n’est pas juste ton site. C’est aussi tes outils SaaS, tes prestas, tes workflows internes.
Autre piège : publier à grande échelle sans contrôle qualité. Si tu industrialises, tu dois aussi industrialiser la relecture. Sinon tu vas cramer du temps et de la crédibilité. Sur ce point, garde ça sous la main : https://jimmymanin.com/blog/lia-genere-vite-mais-mal-le-controle-qualite-qui-protege-ta-marque
Plan d’action 7 jours (réaliste)
- Jour 1 : inventaire “IA en production” (points de contact + contenus + outils/prestas).
- Jour 2 : ajoute la mention d’accueil sur tous les chatbots/voicebots.
- Jour 3 : mets en place les tags (IA-AIDE, IA-COECRIT, IA-GEN, IA-MANIP, HUMAIN-VALIDE).
- Jour 4 : crée le registre minimal (un tableur suffit).
- Jour 5 : 1h de formation interne + règle “niveau 2 et 3 = validation nominative”.
- Jour 6 : envoie les 7 questions à tes prestataires et éditeurs SaaS.
- Jour 7 : revue de 10 contenus + 1 parcours chatbot, corrige ce qui manque.
Ce que tu gagnes (et ce que ça évite)
Oui, c’est de la conformité. Mais c’est surtout de la gestion propre.
- Temps : moins d’allers-retours “on publie / on retire / on s’excuse”.
- Marge : moins d’incidents, moins de support inutile, moins de crise.
- Risque : tu réduis la zone grise sur la transparence, les deepfakes, et les outils “boîte noire”.
- Confidentialité : tu forces le réflexe “quelles données on envoie où”.
Ta prochaine étape : prends ton inventaire, colle la checklist, et impose une règle simple à l’entreprise. Si une IA parle à une personne, on le dit. Si une IA fabrique ou manipule un contenu sensible, on le marque et on valide.