Tu as déjà un problème, même si ton IA “marche”
Depuis le 2 août 2026, les obligations de transparence IA de l’AI Act article 50 sont applicables. Donc ce n’est plus un sujet “à préparer”. C’est un sujet “à exécuter”.
Le piège classique en TPE/PME/ETI : tu as mis un chatbot sur le site, un agent sur WhatsApp, un voicebot au standard, et ton marketing sort des posts et des visuels “assistés par IA”. Tout le monde est content. Sauf que côté conformité, tu n’as souvent ni mention claire, ni process, ni trace. Et le jour où un client se plaint, ou qu’un contrôle tombe, tu n’as rien à montrer à part “on ne savait pas”.
Ici, on traduit l’AI Act article 50 en décisions de dirigeant : où tu dois informer, quoi marquer, quoi tracer, qui est responsable, et un plan 30 jours pour te mettre au niveau sans bloquer l’activité.
AI Act article 50 : de quoi on parle, exactement
L’article 50 couvre plusieurs familles de cas d’usage, avec des obligations différentes selon que tu es déployeur (tu utilises le système sous ton autorité) ou fournisseur (tu commercialises / mets sur le marché un système).
Dans la vraie vie d’une PME, tu es presque toujours déployeur : tu utilises un outil (ChatGPT, Claude, Gemini, Copilot, un chatbot SaaS, un agent connecté au CRM) pour tes opérations, ton support, ton marketing, tes RH.
Les 4 cas qui te concernent le plus
- Art. 50(1) : chatbots, agents, avatars qui interagissent avec des personnes. Obligation d’informer que c’est une IA, dès le début.
- Art. 50(2) : contenus synthétiques générés ou manipulés (texte, image, audio, vidéo). Obligations surtout côté fournisseurs, mais toi tu dois gérer le risque “deepfake”, le marquage contractuel, et la transparence dans tes publications.
- Art. 50(3) : reconnaissance d’émotions ou catégorisation biométrique. Obligation d’informer les personnes exposées, et sujet RGPD en parallèle.
- Art. 50(4) : deepfakes et texte IA publié pour informer le public sur des sujets d’intérêt public. Obligation de divulgation/label, avec nuances si tu as une vraie revue humaine et une responsabilité éditoriale.
Décision 1 : fais l’inventaire des points d’exposition (2 heures)
Tu ne peux pas être conforme si tu ne sais pas où l’IA “parle” ou “publie”. Tu fais une liste brute, sans débat. Puis tu qualifies.
Checklist d’inventaire
- Canaux externes : site web (chat), portail client, formulaire “intelligent”, WhatsApp/Instagram, email sortant automatisé, SMS, standard téléphonique/voicebot, espace recrutement, FAQ dynamique, chatbot de prise de RDV.
- Canaux internes : agent IT interne, agent RH, copilote dans l’ERP/CRM, assistant commercial, outil de compte-rendu de réunions, recherche documentaire interne.
- Type d’output : texte, image, audio, vidéo.
- Mode : interaction bidirectionnelle (chat), ou publication (post LinkedIn, page web, email campagne, vidéo pub).
Résultat attendu
Un tableau simple avec 8 colonnes : use case, canal, externe/interne, type (chat/contenu), outil, propriétaire métier, risque, action transparence.
Décision 2 : qui est “déployeur” chez toi (30 minutes)
Règle pratique : si le système est utilisé sous l’autorité de ton entreprise, ton entreprise est le déployeur. Pas “le stagiaire”, pas “l’agence”, pas “le freelance”. Eux exécutent, toi tu portes la responsabilité.
Conséquence opérationnelle : tu nommes un responsable (pas un comité). En PME, c’est souvent toi, ou le DAF/COO, avec le DPO si tu en as un, et la personne qui gère le support/marketing.
Checklist opérationnelle Art. 50(1) : chatbots, agents, voicebots
Objectif : la personne doit être informée qu’elle interagit avec une IA, dès le début de la première interaction, de façon claire et distinguable. L’exception “c’est évident” existe, mais tu ne pilotes pas ta conformité sur une exception floue.
Où tu dois informer (concret)
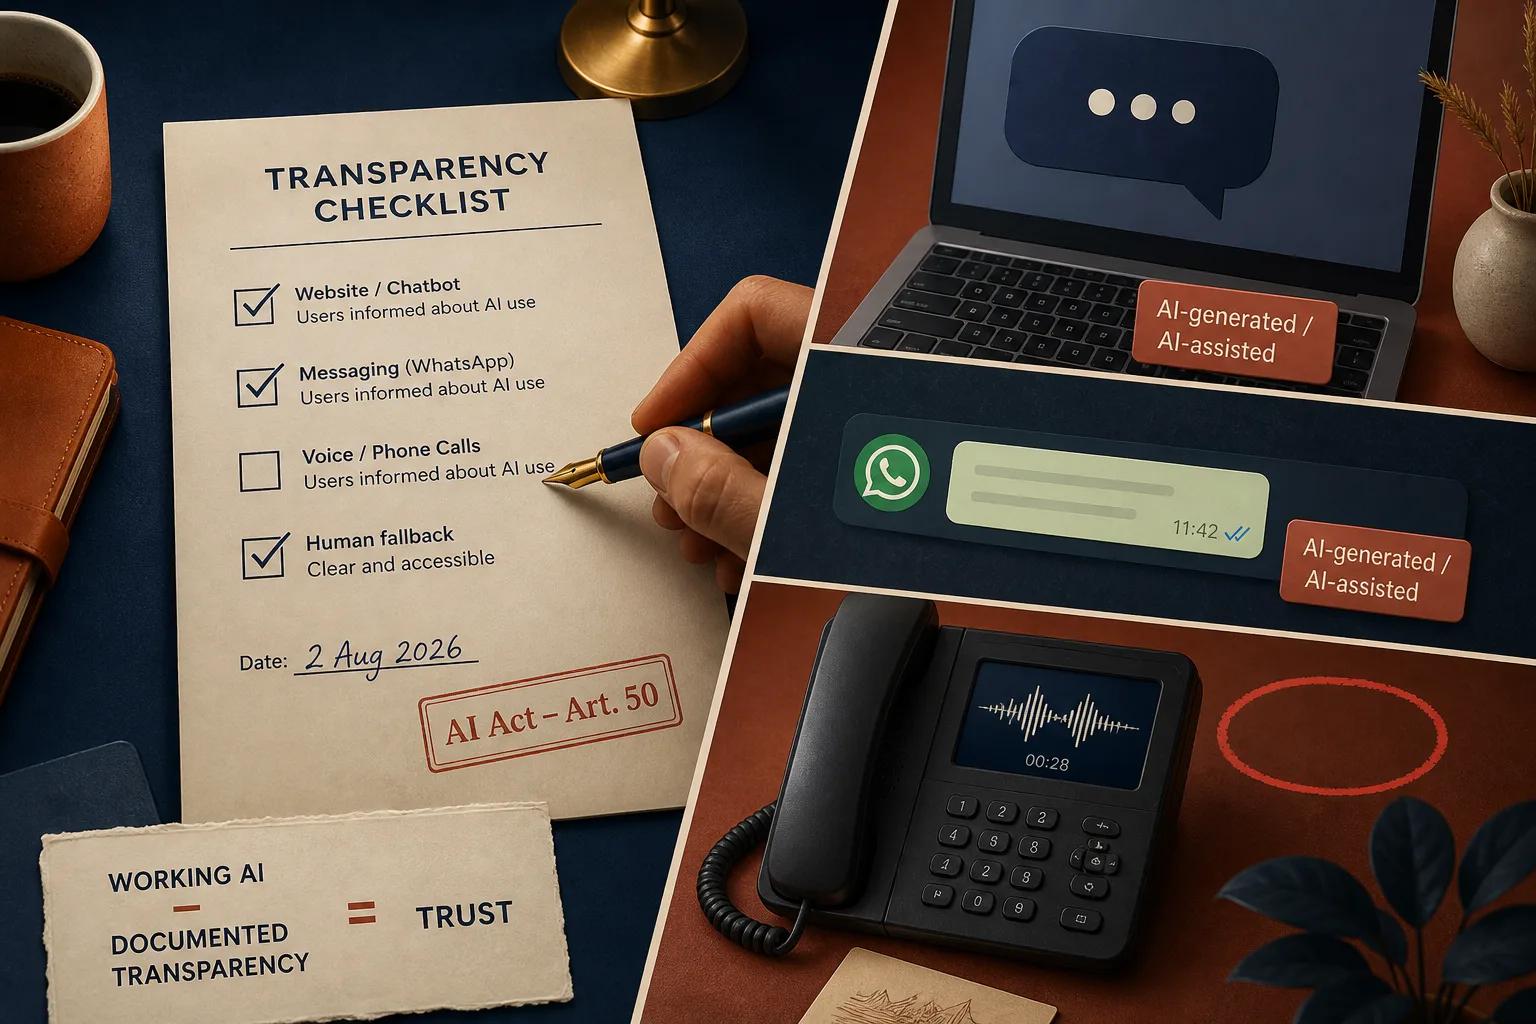
- Chat sur site : premier message d’accueil du widget + mention visible avant saisie si possible.
- WhatsApp / Instagram / Messenger : premier message automatique du bot.
- Voicebot / serveur vocal : annonce dès la prise de ligne, avant que la personne parle de données perso.
- Agent de recrutement (pré-qualif candidats) : mention avant le premier échange de questions.
- Agent interne (RH/IT) : mention dans l’interface (bannière) + dans la documentation interne.
Mentions prêtes à copier (simples, sans juridique inutile)
- Chat web : “Je suis un assistant IA. Je peux me tromper. Pour un conseiller humain, écris ‘humain’.”
- WhatsApp : “Ici, tu échanges d’abord avec un assistant IA. Si tu veux un humain, réponds ‘humain’.”
- Voicebot : “Tu es en ligne avec un assistant vocal automatisé. Si tu préfères un conseiller, dis ‘conseiller’.”
Pourquoi ajouter “je peux me tromper” ? Parce que c’est vrai, et parce que ça réduit le risque opérationnel : tu cadres l’attente et tu incites à escalader quand ça compte.
Le point dirigeant : mets une sortie vers un humain
L’AI Act article 50 te parle de transparence, pas d’expérience client. Mais dans les faits, si tu annonces “IA” et que tu ne donnes pas une option de sortie, tu vas créer de la friction et des escalades sauvages (appels, avis négatifs). Tu choisis ton escalade : mot-clé “humain”, créneau de rappel, ticket support.
Ce qui est hors scope, mais à ne pas confondre
Les systèmes “en arrière-plan” machine-to-machine ne rentrent pas dans ce point précis. Exemple : un modèle qui classe des tickets avant affectation, sans parler au client. Par contre, dès que tu exposes une interaction à une personne physique, tu reviens dans le scope.
Checklist opérationnelle Art. 50(4) : deepfakes et texte IA “d’intérêt public”
C’est la partie qui peut te tomber dessus via le marketing et la com.
Deepfake (image/audio/vidéo manipulés) : quoi faire
- Si tu publies une vidéo avec une personne qui n’a pas prononcé ces mots, ou une voix clonée : tu prévois une divulgation claire que le contenu est artificiel ou manipulé.
- Si c’est une pub : tu mets la mention dans la créa (overlay) + dans la description quand c’est possible.
- Si c’est interne (formation, onboarding) : mention dans le module, pas besoin d’en faire un drame, mais tu l’écris.
Texte IA publié pour informer le public (sujets d’intérêt public)
Cas typique : communiqué, page d’info “sécurité”, note sur un incident, information réglementaire, information santé/sécurité au travail, message “crise”. Si tu publies du texte généré/manipulé par IA sans revue humaine et que ça vise à informer le public sur un sujet d’intérêt public, tu prévois un label clair et perceptible.
Décision simple : sur ces contenus sensibles, tu passes en mode revue humaine obligatoire et tu gardes une trace. C’est moins risqué que de te demander si ton post rentre pile dans “intérêt public”.
Checklist opérationnelle Art. 50(3) : reconnaissance d’émotions et biométrie
Si tu n’utilises rien de ce type, tu coches “non” dans ton inventaire et tu avances.
Si tu utilises, même via un outil (analyse d’appel, analyse vidéo en magasin, proctoring, outils RH) : tu dois informer les personnes exposées. Et tu as presque toujours un sujet RGPD (base légale, minimisation, information, éventuellement AIPD). Ne laisse pas ça au hasard “outil = conforme”.
Le gros angle mort : contenus IA au quotidien (et la mention obligatoire)
Ton équipe marketing “assiste” les textes, retouche les images, génère des visuels. Tu n’es pas obligé de coller “100% IA” partout. Par contre tu dois être capable de répondre à 3 questions très concrètes :
- Est-ce que je publie des deepfakes ? Si oui, je divulgue.
- Est-ce que je publie du texte informatif sensible sans revue humaine ? Si oui, je labelise ou je change le process.
- Est-ce que je vends à des clients du “contenu généré par IA” ? Si oui, je clarifie contractuellement + je gère le marquage/traçabilité.
Sur le SEO, le social, les newsletters : ta meilleure défense n’est pas un tampon “IA”. C’est un process de validation et un registre minimal qui prouve que tu maîtrises.
Le registre minimal (1 heure) : ta preuve de bonne foi
Tu n’as pas besoin d’un outil GRC à 50k. Tu as besoin d’un fichier simple, tenu à jour, avec des éléments vérifiables.
Champs à avoir (minimum viable)
- Nom du système (ex. “Chat support site”, “Agent prise de RDV WhatsApp”, “Génération visuels pub”).
- Fournisseur/outil (SaaS, modèle, intégrateur).
- Propriétaire interne (métier) + référent technique.
- Public exposé : clients, prospects, candidats, salariés.
- Canal : web, email, téléphone, réseau social, interne.
- Obligation Art. 50 concernée : 50(1), 50(3), 50(4).
- Mesure de transparence mise en place : texte exact de la mention, emplacement, date de déploiement.
- Process de revue : qui valide, sur quels contenus, fréquence.
- Logs disponibles : où sont stockés les échanges/versions, durée de conservation.
But : si on te demande “montre-moi comment tu informes et comment tu contrôles”, tu sors ce registre et tu montres les captures des mentions et le workflow de validation.
Process simple de validation (qui ne casse pas la prod)
Tu sépares en 3 niveaux, comme un contrôle interne.
Niveau 1 : publication standard (faible risque)
- Posts marketing non sensibles, visuels produits, emails commerciaux.
- Règle : revue humaine par l’auteur + checklist “faits, prix, promesses, mentions légales”.
- Trace : garder la version finale + qui a validé.
Niveau 2 : contenus engageants (risque moyen)
- Comparatifs, pages de vente avec chiffres, témoignages, cas clients, contenus RH.
- Règle : seconde relecture par responsable (marketing/RH) + sources internes.
- Trace : lien vers sources (CRM, devis, fiche produit).
Niveau 3 : intérêt public / crise / deepfake (risque élevé)
- Incident, sécurité, conformité, santé, communication sensible, vidéo manipulée, voix clonée.
- Règle : revue humaine obligatoire + responsabilité éditoriale identifiée.
- Transparence : label si requis, divulgation deepfake si applicable.
- Trace : conserver prompt, brouillons, validations, et décision “pourquoi on publie”.
Ce que tu dois mettre “dès cette semaine” (checklist exécution)
- 1. Message d’accueil IA sur chaque chatbot/agent externe (site, messageries, voicebot). Test en situation réelle.
- 2. Mot-clé d’escalade humain (“humain”, “conseiller”) + routage opérationnel (qui reçoit, sous quel délai).
- 3. Mention interne sur les agents internes (“assistant IA, peut se tromper, ne pas coller de données sensibles”).
- 4. Règle “deepfake” : si image/audio/vidéo manipulés, divulgation dans la créa + validation niveau 3.
- 5. Registre minimal (tableur) + propriétaire par use case.
- 6. Un canal de preuve : dossier partagé avec captures des mentions, scripts voicebot, templates, et versions validées.
Plan 30 jours pour te mettre à niveau sans ralentir
Jours 1 à 3 : cartographie + quick wins
- Inventaire complet (externe + interne).
- Ajout des mentions Art. 50(1) sur tous les points d’interaction.
- Ajout de l’escalade humain (même basique).
Jours 4 à 10 : registre + responsabilité
- Créer le registre minimal et le remplir pour 80% des usages (les plus visibles).
- Nommer les propriétaires et figer les scripts/mentions.
- Décider où les logs sont conservés et qui y a accès (confidentialité, risque).
Jours 11 à 20 : process de validation par niveau
- Mettre en place les 3 niveaux de revue (1, 2, 3).
- Former 30 minutes les équipes : ce qui est interdit, ce qui est sensible, quand escalader.
- Créer 3 templates : post standard, contenu sensible, deepfake.
Jours 21 à 30 : audit interne et corrections
- Test mystery shopper sur le chatbot : est-ce que la mention est bien visible dès le début ?
- Revue de 10 contenus publiés récemment : est-ce qu’il y a des deepfakes ? du texte sensible sans revue ?
- Mise à jour du registre, et correction des trous (canaux oubliés type WhatsApp perso, outils “shadow”).
Confidentialité et risques : ne rate pas le vrai sujet
L’AI Act article 50, c’est la transparence. Mais ton risque business, c’est aussi : ce que tes équipes mettent dans les outils, et ce que l’IA renvoie au client.
Si tu veux reprendre la main sans bloquer, tu peux t’appuyer sur ces deux articles du site :
- Shadow AI : contrôles simples pour éviter les usages non cadrés qui explosent la conformité et la data. https://jimmymanin.com/blog/shadow-ai-en-entreprise-7-controles-simples-pour-reprendre-la-main-sans-bloquer-tes-equipes
- Plan AI Act 30 jours : approche anti non-conformité, orientée exécution. https://jimmymanin.com/blog/ai-act-controlable-des-le-2-aout-2026-et-ton-plan-30-jours-anti-non-conformite
Ce que tu peux décider maintenant
Si tu veux un objectif simple : en 7 jours, tu dois pouvoir montrer à n’importe qui :
- où tu utilises des chatbots/agents,
- la mention IA visible dès la première interaction,
- la sortie vers un humain,
- un registre minimal tenu à jour,
- un process de validation des contenus sensibles (et deepfakes) avec un responsable identifié.
Ce n’est pas sexy. C’est exactement pour ça que tes concurrents ne le font pas. Et c’est exactement ce qui te protège sans ralentir ton business.