Depuis le 2 août 2026, ce n’est plus “on verra plus tard”
Le 2 août 2026, c’est la bascule. Pas “la fin d’une période de sensibilisation”. La bascule vers l’applicabilité générale de l’AI Act et surtout vers des pouvoirs d’exécution réels (AI Office + autorités nationales) sur ce qui est devenu applicable.
Et pour la majorité des TPE/PME/ETI qui utilisent des chatbots et des contenus générés, le sujet immédiat, c’est l’article 50 (transparence). Il est applicable et contrôlable depuis le 2 août 2026.
Le piège classique : croire que “les vraies obligations” sont en 2027/2028. Non. Les obligations “high-risk” (annexe III) arrivent plus tard (décembre 2027 et août 2028 selon les cas). Mais tes chatbots marketing/support classiques, eux, peuvent déjà te mettre en difficulté si tu n’es pas capable de prouver ce que tu fais.
Un audit, ce n’est pas une discussion philosophique. C’est une demande du type : “Montre-moi.” Et là, une phrase dans un footer ne suffit pas.
Le principe qui change tout : la transparence doit être prouvable
La Commission a été claire : tu ne peux pas te cacher derrière un watermark ou un marquage “machine” côté fournisseur. Le déployeur doit informer les personnes. Et l’information doit être donnée au plus tard au moment de la première interaction/exposition, de façon claire et distinguable.
Traduction dirigeant : ton risque n’est pas “on a oublié une mention”. Ton risque c’est : tu ne sais pas démontrer :
- où la mention apparaît (et quand),
- qui l’a validée,
- qu’elle était bien en prod à telle date,
- ce que ton chatbot répondait réellement,
- qui pouvait le modifier,
- comment tu gères un incident (hallucination, conseil dangereux, fuite de données).
Et quand il y a des sanctions possibles jusqu’à 15 M€ ou 3% du CA mondial sur beaucoup d’obligations, tu peux parier que les audits vont viser les boîtes qui bricolent.
Objectif : rendre tes chatbots et contenus IA “contrôlables”
“Contrôlable”, ça veut dire : traçable, attribuable, reproductible.
- Traçable : tu retrouves la version, la date, le contexte.
- Attribuable : tu sais qui a décidé, qui a paramétré, qui a publié.
- Reproductible : tu peux rejouer un cas critique (avec prudence) pour expliquer pourquoi le système a répondu ça.
Ce que tu vas mettre en place ci-dessous, c’est une documentation IA minimale qui tient dans un dossier, pas un roman. Et qui te rend défendable en cas de demande.
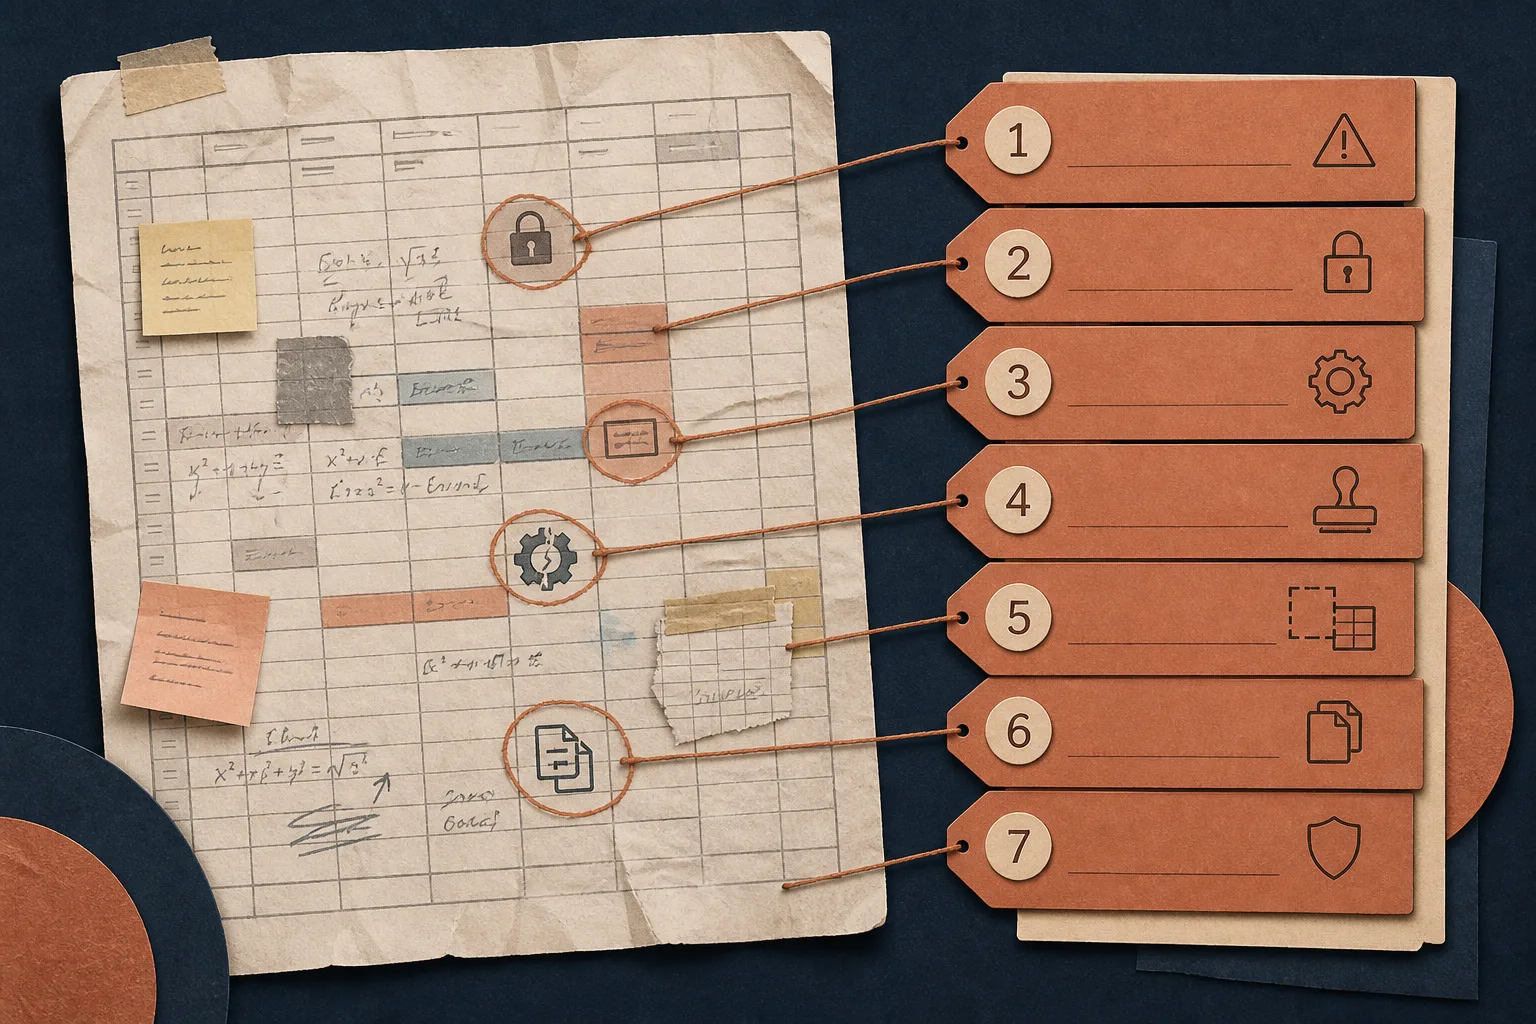
Le protocole dirigeant en 7 livrables (audit IA prêt en 2 à 4 semaines)
Tu vas produire 7 livrables. Un par un. Pas besoin d’un juriste à temps plein. Besoin d’un responsable interne, d’un rythme, et d’un endroit unique où ranger les preuves.
Règle simple : chaque livrable doit répondre à une question d’audit du type “qui”, “quoi”, “où”, “quand”, “comment tu le prouves”.
Livrable 1 : le registre des systèmes IA (version PME, mais sérieux)
Tu veux être capable de dire : “Voilà tous les systèmes IA déployés, à qui ils parlent, et où passent les données.”
Format : un tableau unique (Google Sheet, Excel, Notion, peu importe) + un numéro d’ID par système.
Champs minimum :
- ID + nom (ex : IA-CHAT-001 “Chat support site”).
- Finalité (support N1, génération de posts, aide à la rédaction de devis, etc.).
- Canal (site, WhatsApp, email, interne, CRM).
- Public (clients, prospects, salariés).
- Outil(s) (ChatGPT/Claude/Gemini/Copilot + outil tiers type bot builder).
- Données manipulées (aucune, données publiques, données client, données RH, etc.).
- Lieu de stockage des preuves (dossier “Audit IA”).
- Responsable business + responsable technique.
- Date de mise en prod + date dernière modif.
Test dirigeant : si demain tu découvres un “Shadow AI”, tu peux l’ajouter en 5 minutes. Sinon ton registre est trop compliqué.
Pour cadrer le “Shadow AI” justement, tu peux t’appuyer sur l’approche de contrôle simple déjà posée ici : https://jimmymanin.com/blog/shadow-ai-en-entreprise-7-controles-simples-pour-reprendre-la-main-sans-bloquer-tes-equipes
Livrable 2 : la fiche “qui fait quoi” (RACI minimal, mais opposable)
En audit IA, une phrase revient : “Qui est responsable ?” Si la réponse est “tout le monde”, ça veut dire “personne”.
Tu produis une fiche par système (une page) avec :
- Décideur (qui a validé le déploiement).
- Owner (propriétaire du système au quotidien).
- Admin (qui peut changer le prompt, les sources, les connecteurs, publier).
- Validateur (qui approuve les changements avant prod).
- Surveillance (qui regarde les incidents, métriques, retours).
- Stop (qui a le droit de couper immédiatement).
- Réponse externe (qui répond à une autorité, qui centralise les pièces).
Règle : 1 owner. 1 stop. Pas 4.
Et tu ajoutes la liste des accès (comptes, rôles, SSO si tu as). Si tu commences à déployer des agents et des connexions à tes outils, lis ça avant de te faire surprendre : https://jimmymanin.com/blog/agents-ia-et-cybersecurite-controle-des-acces-nhi-avant-ton-premier-agent
Livrable 3 : preuves visuelles datées (captures d’écran + mentions)
Une mention de transparence “quelque part” n’est pas une preuve. Ce que tu veux, c’est un dossier avec des captures datées qui montrent exactement :
- la première exposition (ex : page où le chatbot apparaît),
- la première interaction (ex : ouverture du chat + premier message),
- la mention “tu interagis avec une IA” visible, claire, distinguable,
- le cas “contenu IA” (ex : newsletter, blog, fiche produit) avec la mention si nécessaire.
Process :
- à chaque mise en prod, tu fais 5 captures (desktop + mobile si public),
- tu les nommes : “IA-CHAT-001_2026-08-10_prod_v3_capture01.png”,
- tu les ranges dans un dossier immuable (drive avec droits restreints).
Tu veux aussi archiver la version HTML ou PDF de la page si possible. Parce qu’une capture, ça se conteste. Un export + capture, c’est plus solide.
Pour la partie “transparence pure” (checklist), tu as déjà le cadre ici : https://jimmymanin.com/blog/ai-act-article-50-la-checklist-transparence-pour-chatbots-agents-et-contenus-ia. Ici, on est dans le “comment je le prouve”.
Livrable 4 : conservation des prompts critiques (et des paramètres qui changent tout)
Ton prompt est une règle de décision. Donc une preuve. Et parfois une source de risque.
Tu ne vas pas tout logger dans le détail si tu ne peux pas. Mais tu dois au minimum conserver :
- prompt système (instructions de base),
- prompts de sécurité (refus, limites, redirections vers humain),
- sources (base de connaissance, URLs, documents),
- paramètres (modèle, température, outils/plug-ins, connecteurs),
- changements (qui a modifié, quand, pourquoi).
Format : un fichier texte par version + un changelog. Ou un outil de versioning (Git) si ton équipe sait faire. L’important c’est la chronologie.
Tu veux une règle claire : “tout changement de prompt critique = ticket + validation + export de la nouvelle version”.
Pour cadrer ce sujet proprement, lis : https://jimmymanin.com/blog/vos-prompts-peuvent-devenir-des-preuves-ce-que-tout-dirigeant-doit-cadrer
Et n’oublie pas un détail qui fait exploser la fiabilité : la température. Si tu ne sais pas ce que tu as mis, tu ne peux pas expliquer une réponse instable : https://jimmymanin.com/blog/temperature-ia-le-reglage-cache-qui-fiabilise-ou-casse-vos-reponses
Livrable 5 : gestion des incidents (simple, mais obligatoire dans les faits)
Un audit, ce n’est pas seulement “est-ce que tu as une mention”. C’est “qu’est-ce que tu fais quand ça dérape”.
Tu mets en place un registre d’incidents IA. Même si tu n’en as “jamais”. Justement.
Un incident IA, c’est par exemple :
- réponse fausse avec impact client (prix, conditions, délai),
- conseil risqué (juridique, médical, sécurité),
- divulgation involontaire de données,
- contenu discriminant, agressif, ou non conforme,
- agent qui exécute une action non prévue (si connecté à des outils).
Champs minimum du registre :
- ID incident + date/heure,
- système concerné (ID du registre),
- description factuelle + copie de l’échange (anonymisée si besoin),
- impact (client, légal, image, financier),
- cause probable (prompt, source, modèle, intégration),
- mesure immédiate (désactivation, escalade humain, correction),
- mesure durable (mise à jour prompt, ajout garde-fou, formation),
- validation de clôture (nom + date).
Règle d’or : si tu modifies le prompt après un incident, tu fais le lien vers la version avant/après (livrable 4). C’est ça qui rend le système “contrôlable”.
Et pour éviter l’effet “l’IA me coûte du temps à vérifier”, pose un contrôle qualité clair : https://jimmymanin.com/blog/taxe-de-verification-eviter-que-lia-te-fasse-perdre-du-temps-pas-en-gagner
Livrable 6 : revue fournisseurs (tu n’achètes pas “de l’IA”, tu achètes une chaîne)
Pour une PME, la majorité des systèmes IA sont une chaîne : un modèle (OpenAI/Anthropic/Google/Microsoft) + un outil (bot builder, CRM, helpdesk) + ton paramétrage.
En audit, on va vite te demander : “Qui fournit quoi ? Qui traite quoi ? Quelles garanties ?”
Tu fais une fiche fournisseur par brique critique :
- nom fournisseur + service,
- où ça tourne (région, cloud, options de résidence si dispo),
- conditions de rétention des données (inputs/outputs),
- options d’opt-out d’entraînement,
- SLA et procédure d’incident,
- réversibilité (export, arrêt, migration),
- point de contact.
Tu ne vas pas tout “certifier”. Tu vas montrer que tu as fait une diligence raisonnable, que tu sais ce que tu as acheté, et que tu peux changer si besoin.
Si tu veux une méthode d’achat cadrée (confidentialité, clauses, réversibilité), garde cette checklist sous le coude : https://jimmymanin.com/blog/ia-souveraine-en-pmeeti-checklist-dachat-secnumcloud-clauses-reversibilite
Livrable 7 : procédure de réponse aux demandes (le jour où on te demande “montre-moi”)
Le pire scénario, ce n’est pas l’audit. C’est l’audit + la panique + “on ne retrouve rien”.
Tu écris une procédure d’une page. Pas plus.
Elle doit dire :
- qui réceptionne la demande (mail générique + personne),
- qui qualifie (AI owner + référent conformité/données si tu en as),
- comment on gèle les preuves (captures, exports, logs),
- où sont les pièces (dossier “Audit IA”),
- quelles pièces on fournit selon le cas (registre, fiche rôles, captures, prompts, incidents, fournisseurs),
- qui valide la réponse externe (dirigeant ou délégataire),
- délais internes (ex : accusé réception sous 24h, pack preuves sous 72h).
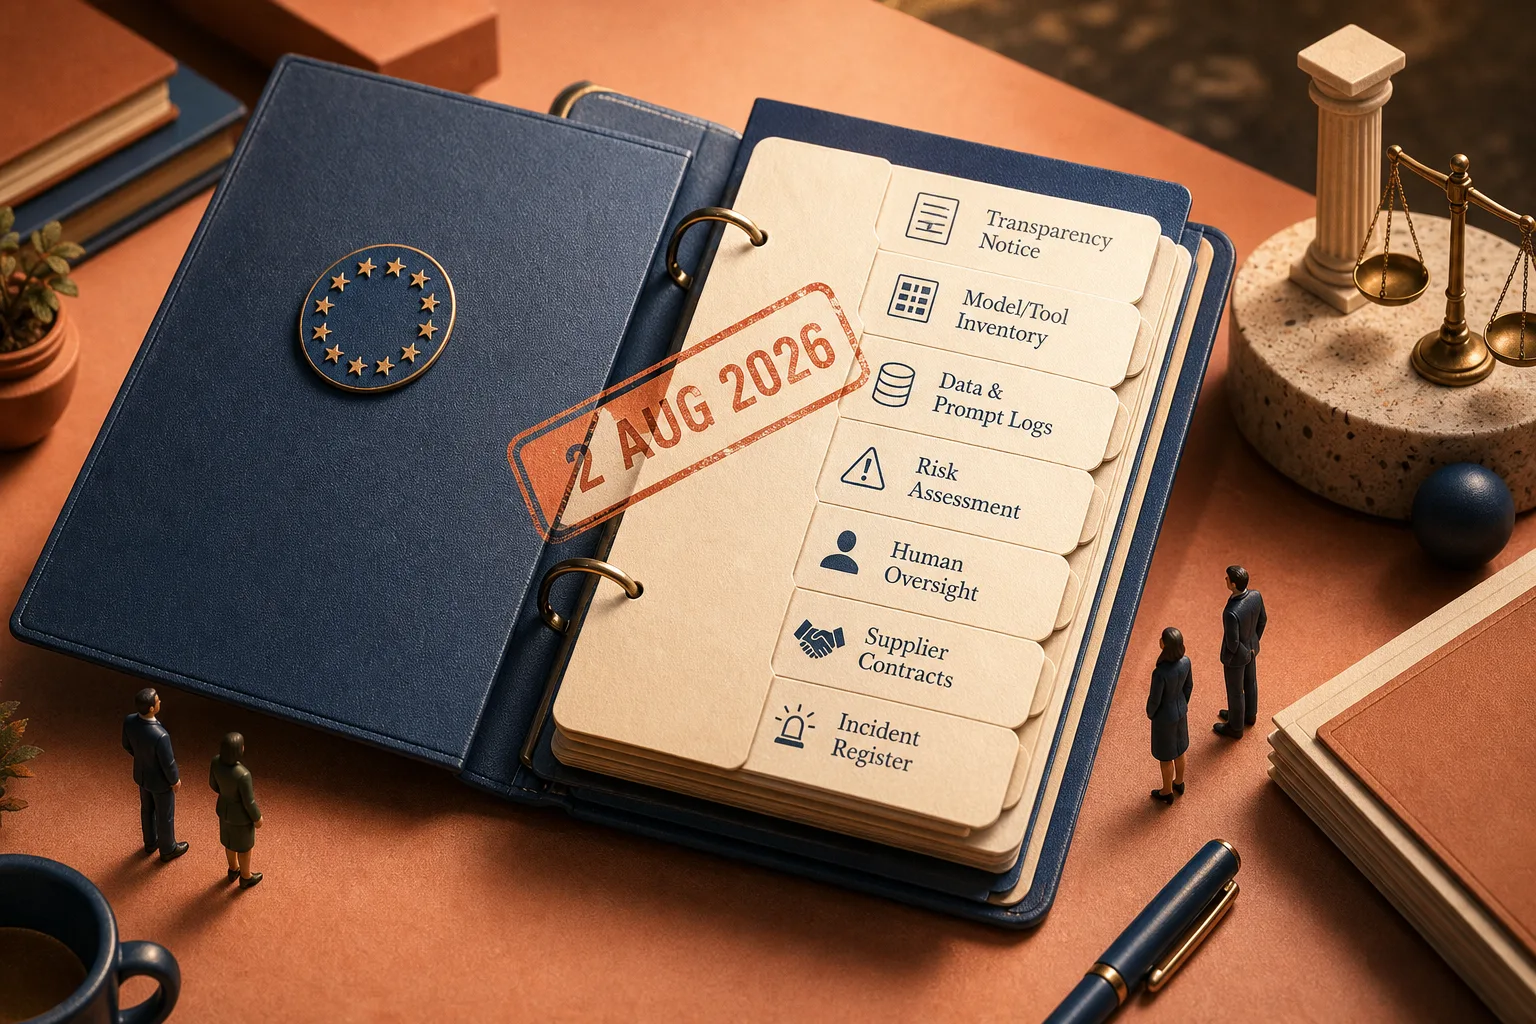
Bonus utile : un modèle de “pack audit IA” prêt à zipper, avec l’arborescence déjà faite :
- 00_README
- 01_REGISTRE_SYSTEMES
- 02_ROLES_RACI
- 03_PREUVES_TRANSPARENCE
- 04_PROMPTS_VERSIONS
- 05_INCIDENTS
- 06_FOURNISSEURS
- 07_REPONSES_DEMANDES
Ce que tu dois arrêter de croire (sinon tu perds l’audit)
- “Le fournisseur gère la conformité.” Faux sur l’information à l’utilisateur. Le déployeur est dans la boucle et doit informer.
- “On a mis une mention, donc c’est bon.” Non. Il faut des preuves datées, et la capacité de démontrer la continuité.
- “On verra en 2027.” Non. Article 50 est contrôlable depuis le 2 août 2026.
- “On n’a pas de logs, donc on ne peut rien faire.” Tu peux faire du minimal défendable : versions de prompts, captures, registre, incidents.
Plan d’exécution en 10 jours (si tu veux que ça avance vraiment)
Jour 1 : créer le dossier “Audit IA” + arborescence + nommer 1 owner global.
Jour 2-3 : produire le registre (livrable 1). Inclure tout ce qui touche clients/prospects en priorité.
Jour 4 : faire la fiche “qui fait quoi” pour les 3 systèmes les plus exposés (livrable 2).
Jour 5 : capturer les preuves visuelles datées (livrable 3).
Jour 6-7 : exporter prompts critiques + paramètres + créer le changelog (livrable 4).
Jour 8 : créer le registre d’incidents + process d’escalade (livrable 5).
Jour 9 : remplir les fiches fournisseurs (livrable 6).
Jour 10 : écrire la procédure “réponse aux demandes” + test à blanc (livrable 7).
Dernier test : ton système est-il “défendable” en 30 minutes ?
Pose-toi une seule question, très simple :
Si on me contacte demain, est-ce que je peux fournir en 30 minutes un pack qui montre : ce que j’ai déployé, où l’info est affichée, qui pilote, ce qui a changé, et comment je gère un incident ?
Si la réponse est non, tu n’as pas un problème “AI Act abstrait”. Tu as un problème opérationnel de pilotage.
Tu veux un cadre pour ne pas mélanger AI Act et RGPD et valider proprement tes cas d’usage ? Garde cette méthode en support : https://jimmymanin.com/blog/ai-act-rgpd-la-methode-en-10-questions-pour-valider-un-cas-dusage-ia-avant-de-lancer
Ta prochaine action (simple, utile, rentable)
Tu prends 60 minutes cette semaine. Tu lances le livrable 1 (registre) et le livrable 3 (preuves visuelles) sur ton chatbot le plus visible.
Pourquoi ceux-là ? Parce que c’est là que les trous font mal en audit IA : absence de cartographie et absence de preuves.
Ensuite seulement tu passes aux prompts, incidents, fournisseurs. Et tu finis par la procédure de réponse.
Ce protocole, c’est de la conformité IA PME pragmatique. Pas du papier pour faire joli. De la documentation IA qui sert : réduction du risque, décisions plus claires, et une entreprise qui reste pilotable quand l’IA s’invite partout.