Gemini “agent” : ce qui change vraiment (et pourquoi tu dois ralentir)
Un Gemini “assistant”, c’est simple : il lit, il résume, il propose. Tu gardes la main. Tu copies-colles, tu valides, tu cliques.
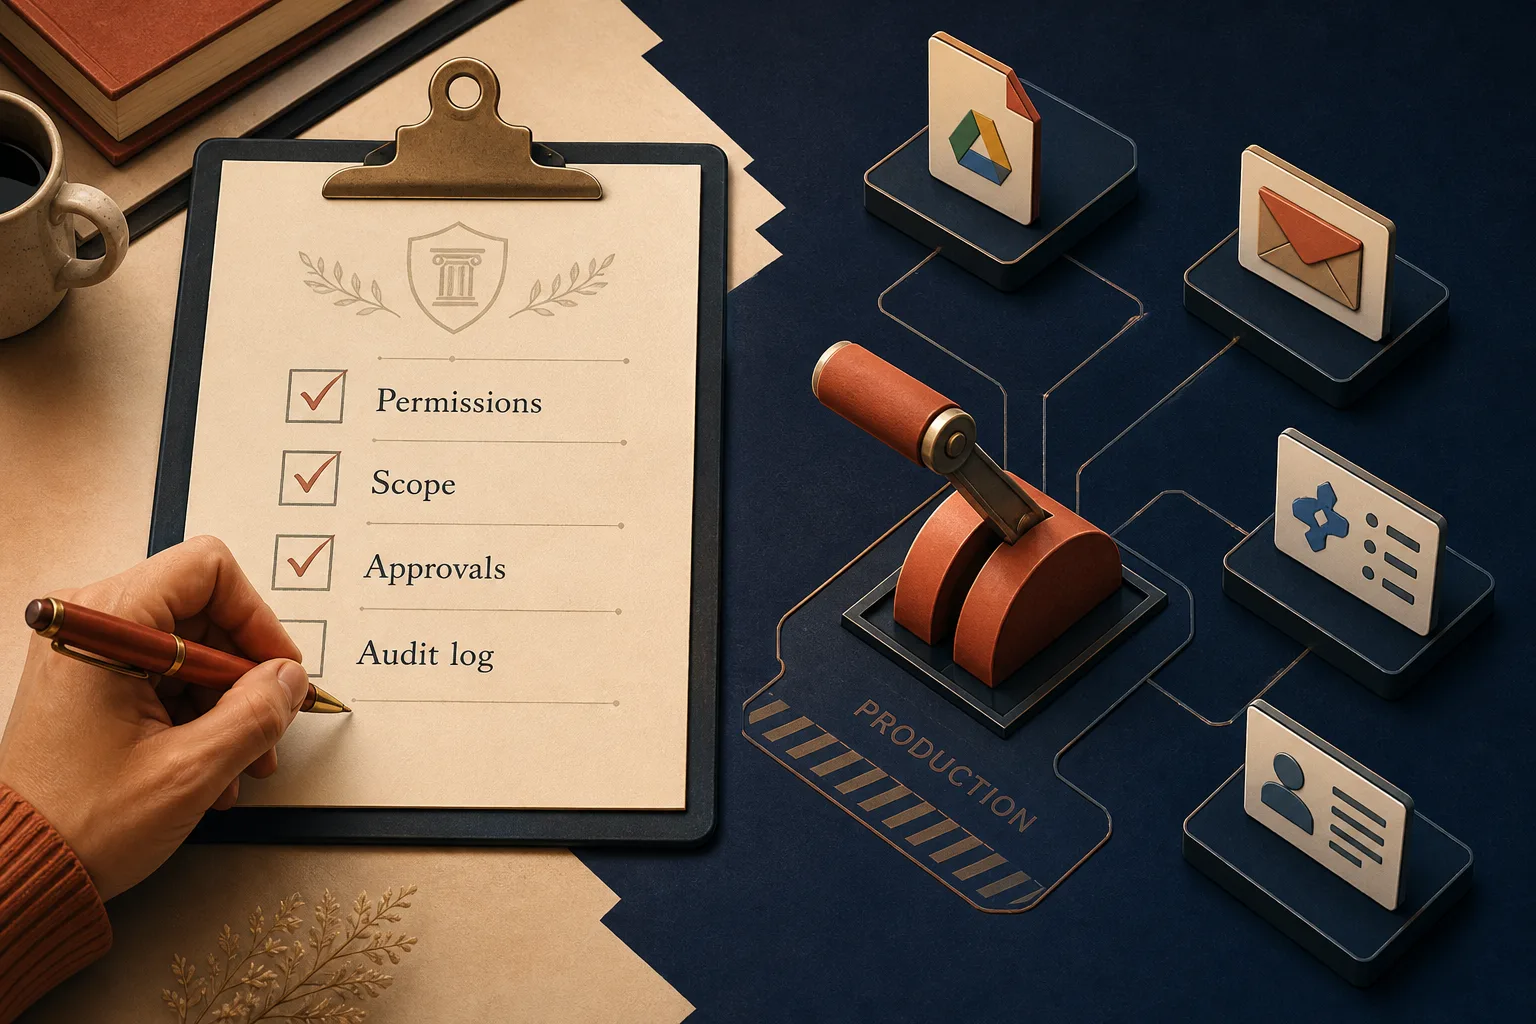
Un Gemini agent entreprise, c’est autre chose : il planifie et il exécute. Il peut déclencher des actions dans Drive, Gmail, Jira, ton CRM. Donc la question n’est plus seulement “est-ce qu’il voit des données sensibles ?”. La vraie question devient : est-ce qu’il peut casser un process en faisant une action “autorisée”, mais au mauvais moment, au mauvais endroit, sur le mauvais objet.
Oui, Google met en avant un point rassurant : Gemini est “permissions-aware”. En clair, il respecte les droits de l’utilisateur. Si un fichier Drive n’est pas téléchargeable/copiable/imprimable, Gemini ne va pas magiquement contourner ça. Très bien.
Mais ça ne rend pas l’agent “risk-aware”. Ça n’empêche pas :
- d’envoyer un email trop tôt à un client,
- de modifier un ticket Jira avec le mauvais statut,
- de créer une fiche CRM en doublon,
- de déplacer des fichiers dans Drive et casser des liens internes,
- d’exécuter une action conforme aux droits… mais inopportune.
Et ça se complique parce que les intégrations s’élargissent : Google pousse des connexions à des outils tiers via des intégrations type MCP (Model Context Protocol). Plus tu connectes, plus tu multiplies les chemins de données, les scopes OAuth, les délégations, et les zones grises de responsabilité.
La méthode en 2 temps : ta checklist “gouvernance agents IA” avant de connecter
Objectif : pouvoir dire “go” ou “no-go” sans débat infini. Tu fais 2 choses :
- Temps 1 : tu cartographies les connexions et les droits réels (pas les droits théoriques).
- Temps 2 : tu poses des garde-fous opérationnels (ce qui évite l’incident et ce qui permet de le prouver).
Temps 1 : cartographier connexions et droits réels (identité, scopes, délégation, logs)
1) Inventaire des portes d’entrée (où l’agent peut agir)
Avant de parler “risque”, liste juste les endroits où Gemini peut être utilisé, et comment il accède aux données :
- Gemini app (utilisation directe par l’utilisateur).
- Gemini dans Workspace (Gmail, Docs, Sheets, Drive…).
- Agents Gemini Enterprise (logique “agentic”, tâches plus autonomes).
- Studio / flows (workflows qui enchaînent des étapes, parfois avec triggers).
- Connecteurs Workspace (Gmail, Drive, Chat, Calendar).
- Connecteurs tiers via MCP (Jira, CRM, Asana, etc.).
Décision dirigeant : tu ne peux pas gouverner ce que tu ne vois pas. Si tu découvres après coup qu’un connecteur Jira a été activé “pour tester”, c’est déjà trop tard.
2) Qui a accès (OU, groupes, populations)
Tu veux une réponse nette à : qui peut activer l’agent et qui peut connecter des apps.
- Gemini est-il activé pour toute l’entreprise ou par unité organisationnelle (OU) ?
- Qui a droit aux “Connected apps” ? Tout le monde ? Un groupe pilote ?
- Les comptes externes (partenaires, prestas) sont-ils concernés ?
Règle simple : pas de déploiement “global” tant que tu n’as pas un pilote sous contrôle. Si tu veux une méthode de déploiement sans ouvrir les vannes, tu peux t’appuyer sur ce plan : https://jimmymanin.com/blog/agents-ia-en-entreprise-le-plan-pilote-controle-en-21-jours-sans-ouvrir-les-vannes.
3) Identité et délégation : “au nom de qui” l’agent agit
C’est le point numéro 1. Un agent peut agir :
- au nom d’un utilisateur (il hérite de ses droits Drive/Gmail/Jira/CRM),
- via un compte technique (service account, app OAuth gérée, droits dédiés),
- via délégation (il agit sur des ressources “partagées” ou déléguées).
Ce que tu veux éviter : l’agent branché sur un compte “super-admin” ou un compte historique qui a “tous les droits parce que c’est pratique”. C’est un no-go direct.
Livrable attendu : une matrice acteur → action possible → système cible. Exemple :
- Agent ADV : peut lire le CRM, lire Jira, créer un brouillon Gmail, commenter un ticket.
- Agent ADV : ne peut pas envoyer d’email, ne peut pas clôturer un ticket, ne peut pas modifier une opportunité “Won/Lost”.
4) Scopes OAuth : ce que tu autorises réellement (pas ce que tu crois)
Quand tu connectes un outil, tu accordes des scopes : lecture, écriture, suppression, gestion des fichiers, accès aux emails, etc. Le piège : tu penses “il va juste lire”, mais tu as donné “read/write”.
Checklist scopes :
- Liste les scopes demandés pour chaque connecteur (Drive, Gmail, Jira, CRM).
- Repère les scopes d’écriture et les scopes sensibles (envoi d’email, suppression, changement de statut, création en masse).
- Vérifie les écarts entre usage prévu et permissions accordées.
Règle opérationnelle béton : pas d’écriture dans un outil tiers tant que la valeur n’est pas prouvée en lecture seule + validation humaine.
5) Permissions Workspace : utile, mais insuffisant
Oui, Drive a des protections (download/copy/print, partage restreint). Et Gemini respecte les permissions. Très bien pour la confidentialité.
Mais ça ne protège pas contre l’agent qui :
- classe mal un document,
- répond avec la mauvaise pièce jointe,
- envoie une info exacte… au mauvais destinataire (mais autorisé),
- déclenche un workflow Jira qui ouvre une escalade inutile.
Donc tu dois gouverner l’intégrité opérationnelle, pas seulement l’accès.
6) Logs et audit : est-ce que tu pourras reconstituer “qui a fait quoi” ?
Un agent sans logs, c’est un futur incident ingérable. Google met en avant l’auditabilité (activité et interactions avec Gemini, investigation sur l’accès aux fichiers Drive). Il existe aussi des mécanismes type Access Transparency et un “AI control center” côté admin pour mieux gouverner l’accès IA.
Ta checklist audit :
- Quels logs existent pour : accès Drive, actions Gmail, actions via connecteurs, activité Gemini ?
- Qui y a accès (IT, sécu, DPO, direction) ?
- Durée de rétention : typiquement 6 mois pour les audit logs. Si tu veux 12 à 24 mois (contrats, assurance, exigences internes), tu dois prévoir export/archivage.
- Est-ce que tu peux tracer : requête → contexte utilisé → action effectuée → validation humaine ?
Si ta boîte n’est pas solide sur MFA, logs, gestion des accès, commence par là. Tu as un plan express ici : https://jimmymanin.com/blog/rgpd-article-32-et-ia-la-checklist-securite-cnil-mfa-logs-acces-en-1-heure.
Temps 2 : garde-fous opérationnels (approbations, limites d’actions, test, monitoring)
1) Le modèle d’autonomie : “propose”, “prépare”, “agit”
Tu cadres l’autonomie en 3 niveaux :
- Niveau 1 : l’agent propose (zéro écriture).
- Niveau 2 : l’agent prépare (brouillons, commentaires, tickets “en attente”). Humain valide.
- Niveau 3 : l’agent agit (exécution). Rare, limité, surveillé.
Règle dirigeant : tant que tu n’as pas des métriques de qualité sur 2 à 4 semaines, tu restes au niveau 2.
Pour cadrer ça proprement : https://jimmymanin.com/blog/agents-ia-le-modele-3-niveaux-dautonomie-pour-automatiser-sans-provoquer-lincident.
2) Approvals obligatoires sur les actions qui coûtent cher
Liste les actions “irréversibles” ou “à impact business direct”. Et impose une validation humaine.
- Gmail : envoi d’email externe, ajout de destinataires, pièces jointes, réponses à des litiges.
- Drive : partage externe, changement de droits, suppression, déplacement de dossiers structurants.
- Jira : passage en “Done/Closed”, changement de priorité, assignation hors équipe.
- CRM : changement d’étape pipeline, création de devis, modification d’IBAN/infos de facturation, suppression de contacts.
Tu ne négocies pas ça. Ce sont tes “freins ABS”.
3) Limites d’action : quotas, périmètres, listes blanches
Un agent qui peut faire “un peu” peut souvent faire “beaucoup” par répétition. Donc tu limites :
- Quotas : max X emails/jour, max Y tickets/jour, max Z modifications CRM/jour.
- Périmètre : seulement certaines boîtes mail partagées, certains projets Jira, certaines pipelines CRM.
- Listes blanches : domaines email autorisés, clients éligibles, types de demandes support éligibles.
- Heures d’exécution : pas de bulk actions à 2h du matin.
4) Environnement de test (sandbox) : tu testes sur du faux, pas sur du client
Un pilote propre, c’est :
- un Drive de test (copies contrôlées, pas les dossiers réels),
- une boîte Gmail de test ou un mode brouillon systématique,
- un projet Jira “sandbox”,
- un CRM “bac à sable” ou une pipeline dédiée “TEST”.
Le but : tester les erreurs typiques. Mauvais destinataire, mauvaise pièce jointe, mauvaise priorité Jira, doublons CRM.
5) Monitoring : tu surveilles comme un process critique
Un agent, ça se pilote. Sinon tu fais de l’automatisation à l’aveugle.
- Tableau de bord hebdo : nombre d’actions, taux de validation, taux de refus humain, incidents, temps gagné.
- Échantillonnage qualité : 10 actions/semaines relues, même si tout va bien.
- Alertes : pics d’emails, pics de modifications, actions hors plage horaire, accès à des dossiers sensibles.
Si tu veux une méthode courte pour rendre un process automatisé “auditabile” (traçable, prouvable) : https://jimmymanin.com/blog/automatiser-un-controle-sensible-sans-deraper-la-methode-auditabile-en-4-minutes.
6) DLP et règles de données : tu bloques les sorties, ou tu journales au minimum
Google propose des contrôles DLP pour restreindre l’accès (Drive, Gmail et Chat selon disponibilités), avec un mode “audit only” qui laisse passer mais journalise. C’est utile pour mesurer avant de bloquer.
Décision dirigeant : commence souvent en “audit only” sur un pilote, puis tu durcis quand tu comprends les vrais flux.
Pour cadrer l’aspect “connecteurs = risques de fuite”, garde ce plan sous la main : https://jimmymanin.com/blog/connecteurs-ia-drive-gmail-slack-eviter-la-fuite-de-donnees-quand-tu-branches-un-agent.
7) Plan d’arrêt d’urgence : le bouton rouge existe, ou tu joues
Tu dois pouvoir couper vite :
- désactiver l’accès Gemini pour une OU,
- révoquer un connecteur OAuth,
- désactiver une app connectée,
- figer les droits d’un compte technique.
Et tu dois savoir qui le fait, en combien de temps, avec quelle procédure.
Si tu veux un plan “avant de laisser cliquer”, basé sur des incidents réels : https://jimmymanin.com/blog/agents-ia-et-incidents-reels-le-plan-de-controle-en-30-minutes-avant-de-laisser-cliquer.
3 scénarios concrets PME et la décision go/no-go
Scénario 1 : Support client N1 (Gmail + base Drive + Jira)
Objectif : trier les demandes, proposer une réponse, créer un ticket si nécessaire, et enrichir Jira avec le contexte.
Setup raisonnable :
- Lecture Gmail (ou accès à une boîte support partagée),
- Lecture Drive sur un dossier “KB support” seulement,
- Écriture Jira limitée à : création ticket + commentaire, pas de clôture.
- Gmail en brouillon uniquement, envoi validé par un humain.
Go si :
- tu as des logs exploitables,
- tu peux limiter le périmètre (boîte support, projet Jira),
- tu mesures un gain (temps de réponse, tickets mieux qualifiés).
No-go si :
- l’agent peut envoyer des emails externes sans validation,
- tu n’as pas de sandbox Jira,
- la base Drive est trop large (risque de réponse avec info hors contexte ou confidentielle).
Scénario 2 : ADV (devis, relances, statut commandes) avec CRM + Gmail
Objectif : préparer relances, mettre à jour des champs CRM, déclencher des tâches ADV.
Setup raisonnable :
- CRM en lecture au départ,
- Écriture limitée à des champs non critiques (ex. “note interne”, “prochaine action”),
- Gmail en brouillon, validation obligatoire,
- Quotas stricts (max X relances/jour).
Go si :
- tu as une matrice claire des champs CRM modifiables,
- tu as un owner ADV responsable,
- tu as un monitoring hebdo (dérives, doublons, erreurs).
No-go si :
- l’agent peut modifier des champs “argent” (prix, remise, étape pipeline, facturation),
- tu ne peux pas prouver qui a fait la modif (traçabilité faible),
- tu n’as pas de process de validation simple (sinon tu crées de la taxe de vérification et tu perds du temps).
Sur la taxe de vérification, garde ce rappel : https://jimmymanin.com/blog/taxe-de-verification-eviter-que-lia-te-fasse-perdre-du-temps-pas-en-gagner.
Scénario 3 : RH (tri de demandes internes, attestations, réponses policies) avec Drive + Gmail
Objectif : répondre aux questions RH récurrentes, préparer des documents, router vers la bonne personne.
Setup raisonnable :
- Accès Drive limité à un dossier “politiques RH” (pas les dossiers du personnel),
- Gmail en brouillon, validation RH,
- DLP en mode audit puis blocage sur données sensibles.
Go si :
- tu cloisonnes strictement les sources (zéro dossier personnel),
- tu as des règles de rétention et logs cohérents,
- tu as un message clair aux salariés sur ce qui est automatisé et ce qui ne l’est pas.
No-go si :
- l’agent a accès aux contrats, arrêts maladie, sanctions, évaluations,
- tu n’as pas de contrôle sur les partages Drive,
- tu n’as pas de workflow d’escalade humain pour les cas sensibles.
Pour le cadrage conformité RH/IA, tu as un plan concret ici : https://jimmymanin.com/blog/recrutement-et-ia-plan-de-conformite-rgpd-en-2-heures-avant-les-controles-cepd-2026.
Ta décision en 15 minutes : le mini scorecard go/no-go
Prends ces 7 questions. Si tu as 2 “non” sur les 3 premières, c’est no-go pour l’agent “qui agit”. Tu restes sur assistant ou agent niveau 2 (brouillons + validation).
- Identité : je sais exactement au nom de qui l’agent agit (user vs compte technique) ?
- Scopes : les permissions accordées collent à l’usage prévu, et l’écriture est minimale ?
- Logs : je peux auditer qui a fait quoi, sur quelle ressource, quand, et avec quel input ?
- Approvals : les actions coûteuses/irréversibles ont une validation humaine ?
- Sandbox : j’ai un environnement de test réaliste (Drive/Gmail/Jira/CRM) ?
- Monitoring : j’ai des métriques hebdo (volume, refus, erreurs, gains) ?
- Bouton rouge : je peux couper l’accès en moins de 30 minutes ?
Ce que tu fais maintenant (sans réunion inutile)
Plan d’action simple, exécutable :
- Aujourd’hui : inventaire des portes d’entrée + liste des connecteurs envisagés (Drive, Gmail, Jira, CRM).
- Demain : matrice acteur → actions → systèmes + revue des scopes OAuth (lecture d’abord).
- Cette semaine : pilote niveau 2 (brouillons + validation), sandbox, quotas, logs, monitoring.
- Dans 2 semaines : décision go/no-go sur une seule action d’écriture à faible risque (ex. commentaire Jira), et rien de plus.
Si tu cherches le fil directeur global (sans hype) pour passer à l’agent sans te créer un incident, garde cette référence : https://jimmymanin.com/blog/chatgpt-work-claude-enterprise-gemini-agent-10-decisions-pour-passer-a-lagent-sans-deraper.
Le but n’est pas d’être “pro-IA” ou “anti-IA”. Le but est d’avoir une gouvernance agents IA assez claire pour capturer le gain de temps, sans perdre une semaine en rattrapage après une action “autorisée” mais stupide.