Tu utilises ChatGPT/Claude/Gemini avec des données internes ? L’article 32 te rattrape.
Le sujet n’est pas “l’IA”. Le sujet, c’est que tes équipes copient-collent des bouts de ton entreprise dans un service cloud tiers. Parfois sans le savoir. Parfois “juste pour gagner 10 minutes”. Et c’est là que le RGPD article 32 IA devient très concret.
L’article 32 ne te demande pas d’être parfait. Il te demande un niveau de sécurité approprié au risque, avec des mesures techniques et organisationnelles sur la confidentialité, l’intégrité, la disponibilité et la résilience. La CNIL est très claire sur la logique “socle d’hygiène + adaptation au risque”. Donc ton job de dirigeant, c’est simple : réduire les fuites probables et pouvoir démontrer ce que tu as mis en place.
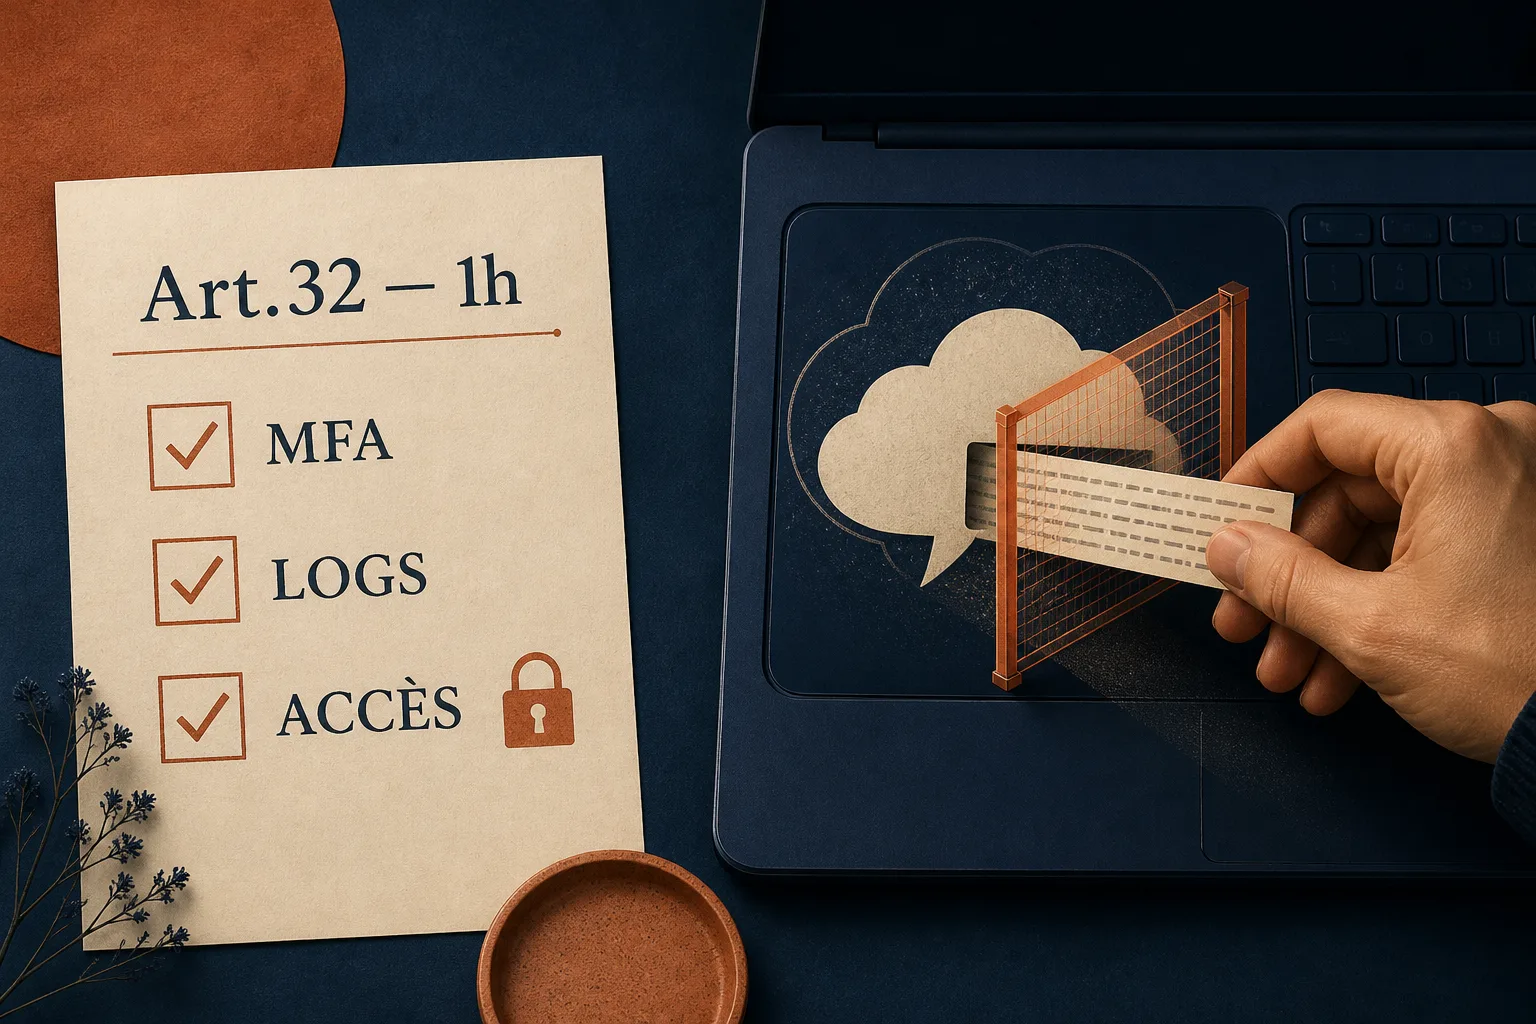
Objectif ici : une checklist sécurité “attendue CNIL” pour l’usage IA en entreprise, applicable en 1 heure, centrée sur 4 piliers qui reviennent dans tous les contrôles sérieux : MFA, mots de passe, gestion des accès, journaux et supervision, plus une procédure d’incident.
SEO, pour être clair : si tu cherches “sécurité ChatGPT entreprise” ou “RGPD article 32 IA”, c’est exactement ça.
1) Ce que dit vraiment l’article 32, version “dirigeant pressé”
L’article 32 RGPD t’oblige à mettre en place des mesures “appropriées” en fonction :
- de la sensibilité des données (perso, RH, clients, finances, juridique, secrets),
- de l’impact si ça fuit (amendes, contentieux, réputation, perte commerciale),
- de ton exposition réelle (comptes, prestataires, outils connectés, appareils non gérés, usages perso).
Traduction terrain : tu n’as pas besoin de “tout blinder”. Mais tu dois pouvoir expliquer :
- quelles données peuvent aller dans l’IA, lesquelles sont interdites,
- qui a accès à quoi (et pourquoi),
- comment tu détectes un problème,
- comment tu réagis si un salarié envoie la mauvaise info.
2) Le point qui change tout avec les IA grand public : tu “déposes” tes données chez un tiers
Avec ChatGPT/Claude/Gemini (versions grand public), tu n’es pas “dans ton SI”. Tu envoies des données vers un service tiers. L’ANSSI rappelle un point que beaucoup sous-estiment : dans la majorité des offres, les données envoyées peuvent être collectées et utilisées pour optimiser les modèles. Donc si tu laisses n’importe qui coller n’importe quoi, tu crées un risque de fuite structurel.
Décision de dirigeant : tu ne gagnes pas du temps si tu déclenches un incident (notification, crise, clients à rappeler, avocat). Donc tu poses un cadre minimal, tout de suite.
3) La checklist sécurité “CNIL-compatible” pour l’usage IA
A. MFA obligatoire (sinon tu es à poil)
La MFA est en train de devenir un marqueur. La CNIL pousse fortement la MFA, et annonce un renforcement des contrôles à partir de 2026 sur certaines grandes bases. Et elle le dit : l’absence de MFA peut justifier une sanction.
Dans un contexte IA, la MFA doit couvrir :
- les comptes IA (ChatGPT, Claude, Gemini, Copilot),
- les comptes messagerie (Google Workspace, M365),
- les connecteurs (Drive, SharePoint, Slack, CRM),
- les admins et prestataires (souvent le trou dans la raquette).
Règle simple : pas de MFA, pas d’IA. Tu veux un critère clair ? C’est celui-là.
B. Mots de passe : durcis, et tue les comptes partagés
Ce n’est pas glamour, mais c’est ce qui fait tomber 80% des boîtes : réutilisation, mots de passe faibles, comptes “équipe@…”, prestas qui gardent l’accès.
- Interdiction des comptes partagés sur les outils IA. Comptes nominatifs uniquement.
- Gestionnaire de mots de passe obligatoire (sinon, réutilisation assurée).
- Longueur plutôt que complexité “cosmétique” : phrases de passe longues + MFA.
- Rotation surtout pour les comptes à privilèges, et dès qu’un doute existe.
But business : éviter qu’un compte IA compromis devienne une porte d’entrée vers tes docs, ton CRM, tes données RH.
C. Gestion des accès (IAM) : moindre privilège, dans le temps
La CNIL insiste sur une gestion des identités et des accès “dans le temps”. Ça veut dire joiner/mover/leaver : entrée, changement de poste, départ. Et une logique de moindre privilège.
Checklist IAM pour l’IA :
- Qui a le droit d’utiliser quel outil IA (et pourquoi). Tout le monde n’a pas besoin des mêmes droits.
- Groupes (ex : Direction, Sales, Support, RH, Tech) plutôt que droits au cas par cas.
- Séparation utilisateur / admin. Personne ne doit “faire son admin” au quotidien.
- Revue d’accès rapide : 15 minutes par trimestre pour vérifier que les bons ont les bons droits.
- Retrait automatique des accès au départ (leaver). Un départ non géré = incident latent.
Point critique avec l’IA : les connecteurs. Un agent branché à Drive ou SharePoint avec un accès trop large, c’est une exfiltration en un prompt. Si tu veux creuser le sujet “brancher un agent sans fuite”, tu peux lire : https://jimmymanin.com/blog/connecteurs-ia-drive-gmail-slack-eviter-la-fuite-de-donnees-quand-tu-branches-un-agent
D. Journaux (logs) et supervision : si tu ne traces rien, tu ne démontres rien
La CNIL donne des attendus très concrets sur la journalisation : activités utilisateurs, actions admin, anomalies, événements de sécurité. Et une rétention glissante typique de 6 mois à 1 an. Tu ne fais pas ça pour faire joli. Tu fais ça parce que le jour où il y a un problème, la première question sera : “qu’est-ce qui s’est passé, quand, qui, sur quelles données ?”.
À mettre en place au minimum :
- Logs d’authentification (succès, échecs, localisation, appareils si possible).
- Événements MFA (MFA désactivée, réinitialisée, contournée, ajout de facteur).
- Changements de rôles (un user devient admin, ajout à un groupe sensible).
- Accès aux ressources connectées (Drive/SharePoint/CRM) si l’IA y est branchée.
- Exports et partages (liens publics, partages externes).
Protection des logs : les logs ne doivent pas être modifiables par ceux qu’ils surveillent. Sinon ça ne vaut rien.
Supervision pragmatique : démarre petit. L’ENISA recommande de partir sur un petit nombre d’alertes à fort signal. Dans ta première semaine, vise 5 à 10 alertes actionnables, pas 200.
Exemples d’alertes utiles dès demain :
- Connexion IA depuis un pays inhabituel.
- Plus de X échecs de connexion sur un compte IA en 10 minutes.
- Désactivation MFA sur un compte.
- Ajout d’un connecteur ou changement de périmètre d’accès.
- Création d’un lien public sur un dossier sensible.
E. Mesures organisationnelles : la CNIL sanctionne aussi l’absence de cadre
Tu peux avoir de la MFA partout et te planter quand même si personne ne sait quoi faire.
Minimum crédible :
- Charte d’usage IA (1 page). Ce qui est autorisé, interdit, et pourquoi.
- Point de contact (une personne ou une adresse) pour signaler un souci IA.
- Procédure incident “IA” (simple). Exemple : un salarié a collé une liste clients dans un prompt, ou a partagé un lien de conversation.
Si tu veux un angle “incident réel avant de laisser cliquer”, tu peux aussi lire : https://jimmymanin.com/blog/agents-ia-et-incidents-reels-le-plan-de-controle-en-30-minutes-avant-de-laisser-cliquer
4) Ce que “sécurité appropriée” veut dire, concrètement, pour ChatGPT/Claude/Gemini
Voilà une traduction opérationnelle simple :
- Si tu es sur du grand public : tu interdis les données sensibles. Point. Tu appliques une matrice “autorisé/interdit” (elle est en fin d’article). Tu imposes MFA. Tu traces les accès. Tu encadres les connecteurs.
- Si tu veux traiter des données personnelles ou stratégiques : tu bascules vers des offres entreprise, ou tu envisages des options plus maîtrisées (déploiement interne/on-premise quand c’est justifié). Et tu blindes contractuellement (sous-traitance, transferts hors UE, paramètres d’historique, opposition à la réutilisation des données).
Décision à prendre : qu’est-ce qui passe dans l’IA, et sur quel outil. Si tu ne décides pas, tes équipes vont décider pour toi. Et ça s’appelle du Shadow AI.
Plan d’implémentation en 10 tâches (1 heure, version “socle d’hygiène”)
Tu peux le faire en mode commando. 1 heure. Pas parfait, mais défendable.
- 1. Liste les outils IA utilisés (ChatGPT, Claude, Gemini, Copilot, extensions Chrome, plugins, apps mobiles). 10 minutes. Tu veux la réalité, pas l’organigramme.
- 2. Coupe les comptes partagés (ou planifie leur extinction). Si tu ne peux pas aujourd’hui, impose au moins MFA et journalisation, et fixe une date de fin.
- 3. Active la MFA partout sur les comptes IA et sur l’IdP (Google/Microsoft) qui donne accès aux connecteurs. Priorité aux admins et aux profils exposés.
- 4. Verrouille la réinitialisation MFA (process). Exemple : validation IT + manager, pas “self-service” non contrôlé pour les comptes sensibles.
- 5. Écris la règle “données interdites” (une liste courte) et envoie-la. Oui, même si tu n’as pas encore la charte.
- 6. Paramètre la rétention et l’export des logs côté IAM (M365/Google) et côté outil IA si dispo. Objectif : garder de 6 à 12 mois quand c’est possible.
- 7. Mets 5 alertes de base (échecs login, connexion suspecte, MFA désactivée, changement de rôle, nouveau connecteur). Peu, mais actionnable.
- 8. Restreins les connecteurs : pas de “tout Drive” ou “tout SharePoint”. Crée un espace dédié “IA” avec des docs non sensibles pour démarrer.
- 9. Crée un canal incident (email ou ticket) “incident-ia@” ou équivalent. Objectif : centraliser, horodater, traiter.
- 10. Rédige une mini-procédure incident (10 lignes) : quoi faire si quelqu’un a envoyé une donnée interdite, qui prévenir, quoi collecter (lien de conversation, user, date/heure), quoi couper (tokens, connecteurs), et comment documenter.
Résultat : tu as un socle. Tu réduis le risque d’accès non autorisé (MFA), tu réduis le risque de fuite massive (accès/connecteurs), tu te donnes une capacité de preuve (logs), et tu n’es pas paralysé en cas d’erreur (procédure).
Matrice “données autorisées / interdites” par outil (à copier-coller dans ta charte)
Tu veux une règle simple : plus l’outil est “grand public”, plus tu limites. Et plus tu connectes l’outil à tes données, plus tu resserres les droits.
1) ChatGPT / Claude / Gemini en version grand public (sans contrat entreprise)
- Autorisé : idées, reformulation, plans, synthèses de textes publics, modèles de mails génériques, checklists, aide à la rédaction à partir de contenus déjà publics ou neutres.
- Autorisé avec prudence : extraits internes non sensibles (procédures génériques), textes “nettoyés” (sans noms, sans identifiants, sans montants), données anonymisées.
- Interdit : données personnelles (clients, salariés), RH, santé, données bancaires, contrats, contentieux, stratégie, secrets de fabrication, identifiants, mots de passe, clés API, exports CRM, tickets support non anonymisés.
2) Outils IA “entreprise” (ChatGPT Enterprise/Business, Claude Enterprise, Gemini Workspace, Copilot)
- Autorisé : contenus internes non critiques, documents de travail, synthèses de réunions, aide à la production (en respectant la minimisation), brouillons de réponses client validés par humain.
- Autorisé sous conditions : données personnelles si et seulement si tu as cadré le traitement (finalité, minimisation), l’accès (IAM), la rétention, et les clauses contractuelles de sous-traitance et transferts.
- Interdit (par défaut) : mots de passe, secrets, clés API, données ultra sensibles, et tout ce qui n’a pas de raison business claire d’être traité par une IA externe.
3) IA avec connecteurs (Drive, SharePoint, Gmail, Slack, CRM) ou agents
- Autorisé : accès à un espace documentaire “IA” dédié, avec documents sélectionnés, non sensibles, versionnés.
- Autorisé sous conditions : accès à des dossiers métier via groupes, avec revues d’accès, logs, et périmètres stricts (pas de “lecture globale”).
- Interdit : connecter l’IA à “tout le SI”, donner des droits admin, laisser un agent agir sans supervision, brancher la messagerie sans garde-fou, autoriser les partages externes non contrôlés.
Dernière étape : le test dirigeant en 5 questions (2 minutes)
- 1) Est-ce que tous les comptes IA ont la MFA ?
- 2) Est-ce que les comptes partagés ont disparu (ou ont une date de mort) ?
- 3) Est-ce que je peux expliquer “quelles données sont interdites” en une phrase ?
- 4) Est-ce que je conserve des logs 6 à 12 mois (au moins sur l’IAM) ?
- 5) Si quelqu’un colle une liste clients dans un prompt, est-ce qu’on sait quoi faire dans l’heure ?
Si tu réponds non à une seule, tu as ton prochain chantier. Tu ne cherches pas la perfection. Tu cherches une posture défendable, et une réduction nette du risque. C’est exactement l’esprit de l’article 32.
Si tu es en phase “on connecte des agents à nos outils”, lis aussi cette checklist sécurité plus large : https://jimmymanin.com/blog/agents-ia-en-entreprise-checklist-securite-en-12-points-anti-fuite-avant-deploiement