Tu utilises déjà de l’IA en recrutement. Le CEPD vient mettre le projecteur dessus.
Tri de CV dans ton ATS, scoring “fit”, tests en ligne, entretien vidéo asynchrone, transcription, assistant qui rédige les réponses aux candidats. Même si tu appelles ça “aide au recrutement”, c’est souvent du profilage, et parfois une décision automatisée.
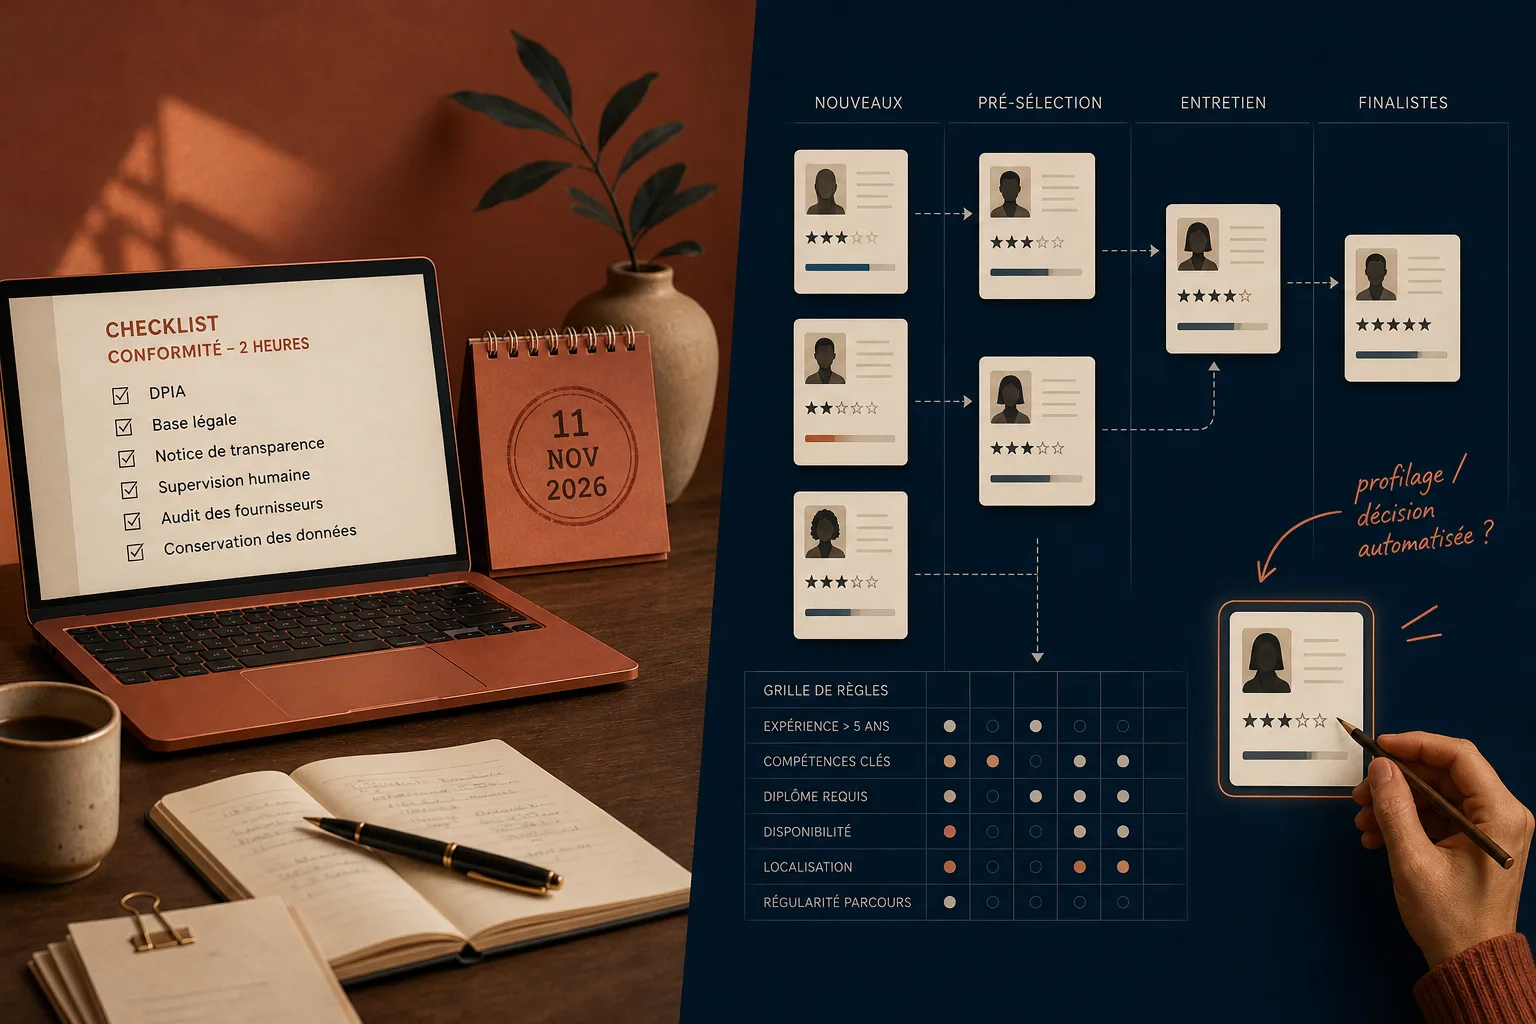
Le 11 novembre 2026, le CEPD (EDPB) a annoncé que la 6e action du Coordinated Enforcement Framework vise les décisions automatisées dans le recrutement. En clair : contrôles coordonnés en 2027, et dès maintenant les autorités se préparent. Mot-clé à retenir : IA recrutement RGPD. Deuxième mot-clé : CEPD action coordonnée recrutement.
Ton objectif n’est pas d’écrire un roman juridique. Ton objectif est simple : pouvoir prouver, en cas de contrôle, que tu as cadré (données, base légale, transparence, biais, traçabilité) et que tu as des stop rules quand ça dérape.
Le plan 2 heures : audit express puis 6 blocs
Tu vas faire ça comme un dirigeant : rapide, documenté, et orienté risques.
- 0:00 à 0:25 Audit express de tes usages IA RH
- 0:25 à 1:55 Méthode en 6 blocs (cadrage RGPD opérationnel)
- 1:55 à 2:00 Checklist + stop rules validées
Étape 1 (25 min) : audit express de tes usages IA en RH
Tu prends une feuille (ou un doc) et tu listes tout ce qui “touche un candidat” ou “touche une décision”. Ne te limite pas à l’outil RH officiel. Pense Shadow AI : recruteurs qui collent des CV dans ChatGPT, managers qui demandent un scoring à Claude, tests bricolés sur un SaaS.
Pour cadrer le Shadow AI rapidement, tu peux t’appuyer sur cet article : https://jimmymanin.com/blog/shadow-ai-a-lechelle-reprendre-le-controle-en-30-jours-sans-bloquer-les-equipes.
La grille d’inventaire (copie-colle)
- Cas d’usage : tri CV, ranking, scoring, matching, questionnaire, test technique, test de personnalité, entretien vidéo, analyse audio, transcription, compte rendu, rédaction mails, rédaction annonce.
- Outil : ATS + module IA, plateforme de test, outil vidéo, LLM (ChatGPT, Claude, Gemini, Copilot), plugin, connecteur.
- Données injectées : CV complet, lettre, notes recruteur, historique mails, transcription, vidéo, liens (LinkedIn), infos sensibles (santé, handicap, origine, syndicat, religion, grossesse, etc.).
- Sortie : score, classement, recommandation, “rejet auto”, shortlist, synthèse, tag.
- Décision derrière : rejet, invitation, étape suivante, proposition, niveau de salaire, priorité de traitement.
- Humain dans la boucle : oui/non, et surtout est-ce qu’il contredit parfois la machine.
- Où part la donnée : UE/hors UE, sous-traitants, entraînement du modèle (oui/non), conservation.
3 signaux “zone rouge” dès l’audit
- Rejet automatique ou éviction “de fait” (les mal classés ne sont jamais revus).
- Vidéo/audio analysés pour inférer du comportement (émotions, stress, tonalité, micro-expressions).
- Copier-coller de CV dans un LLM grand public, sans cadre entreprise, sans contrat, sans logs, sans maîtrise des données.
Bloc 1 : cartographie des décisions automatisées (et le piège “un humain clique”)
Le cœur du sujet des contrôles coordonnés : l’article 22 RGPD (décision fondée exclusivement sur un traitement automatisé produisant un effet juridique ou significatif).
En recrutement, écarter un candidat du process est en général un effet significatif. Donc tu dois être capable de répondre à une question simple :
Est-ce qu’un candidat peut être rejeté, ou ne jamais être vu, à cause d’un score/classement automatisé ?
Comment cartographier en 10 minutes
- Décisions : “invite entretien”, “rejette”, “passe au test”, “shortlist”, “mise en attente”.
- Déclencheurs : score minimum, ranking top X, tags automatiques, mots-clés éliminatoires.
- Contrôle humain réel : l’humain lit-il aussi des CV hors shortlist ? Change-t-il parfois la décision ? Peut-il expliquer pourquoi il suit ou non la reco ?
Stop rule immédiate
- Si un outil rejette automatiquement (ou si ton process fait que les “bas score” ne sont jamais revus), tu stoppes et tu repasses en manuel tant que tu n’as pas mis des garanties sérieuses.
Bloc 2 : base légale et article 22 (tu clarifies ta position, noir sur blanc)
Tu ne “choisis” pas une base légale comme un menu. Tu documentes celle qui tient debout pour ton traitement.
Sans faire un cours, retiens ça : si tu es dans une décision exclusivement automatisée avec effet significatif, c’est une zone très risquée (interdiction de principe, exceptions limitées, garanties renforcées).
Livrable en 15 minutes
Pour chaque cas d’usage IA RH, écris :
- Finalité : ex. “pré-trier pour réduire le temps de lecture”, “standardiser les comptes rendus”, “détecter des incohérences”.
- Base légale pressentie : souvent l’intérêt légitime, parfois mesures précontractuelles (selon le contexte). Si tu hésites, note l’incertitude et ouvre un point DPO/avocat.
- Position article 22 : “non” (assistance), “potentiellement” (shortlist quasi automatique), “oui” (rejet auto).
Stop rules article 22
- Si tu n’es pas capable d’expliquer simplement si tu es dans l’article 22, tu figes l’automatisation et tu imposes une validation humaine substantielle (pas un clic réflexe).
- Si ton fournisseur te vend “c’est compliant car un humain valide”, mais que ton process ne prévoit aucun contrôle contradictoire, tu considères que c’est automatisé de fait. Tu reconfigures.
Bloc 3 : information des candidats (transparence qui tient en une page)
Le CEPD vise aussi les droits d’accès appliqués aux outils de screening/tri. Donc tu dois pouvoir dire aux candidats : “voici ce qu’on fait, pourquoi, avec quelles conséquences”.
Tu n’as pas besoin de divulguer ton modèle. Tu dois être loyal.
Le texte minimum à ajouter (carrière, annonce, email ATS)
- Existence d’un traitement automatisé : ex. “Nous utilisons des outils automatisés d’aide au tri des candidatures”.
- Ce que ça produit : ex. “classement / recommandation / détection de correspondance avec les critères du poste”.
- Ce que ça ne fait pas (important) : ex. “aucun rejet automatique sans revue humaine” si c’est vrai.
- Données utilisées : CV, réponses aux questions, résultats de tests, etc.
- Conséquences : ex. “priorisation de lecture”, “invitation à une étape”, “non poursuite”.
- Droits : accès, rectification, opposition (selon base), et comment contacter.
Stop rules transparence
- Si ton wording est “on utilise des outils innovants” sans dire tri/scoring/classement, tu corriges. C’est exactement le genre de flou qui se paye en contrôle.
- Si tu ne peux pas répondre à “pourquoi j’ai été écarté”, tu ne dois pas laisser un modèle décider.
Bloc 4 : minimisation des données (tu coupes 80% du risque en 20% d’effort)
En RH, tu manipules vite des données sensibles, ou des données qui deviennent sensibles par inférence. Ta règle : pas de données inutiles dans l’IA.
Mesures simples, immédiates
- Réduis l’entrée : au lieu d’envoyer le CV complet, envoie un extrait pertinent (compétences, expériences pertinentes) ou un formulaire structuré.
- Masque : retire photo, âge, adresse complète, situation familiale, nationalité si non nécessaire, et tout ce qui peut créer du biais.
- Interdis : pas de santé, handicap, grossesse, opinions, religion, syndicat, origine supposée. Même “pour bien faire”.
- Durées : limite la conservation des sorties IA (scores, tags) et aligne avec ton process RH.
Stop rules minimisation
- Si l’outil IA exige d’aspirer toute la boîte mail ou tout le Drive du recruteur pour “être performant”, tu stoppes. Tu reviens à un flux minimal (connecteurs cadrés, périmètre strict).
Sur le risque “connecteurs” et fuite de données quand tu branches une IA à tes outils, tu peux cadrer avec : https://jimmymanin.com/blog/connecteurs-ia-drive-gmail-slack-eviter-la-fuite-de-donnees-quand-tu-branches-un-agent.
Bloc 5 : tests biais et explicabilité (pragmatiques, pas académiques)
Tu ne vas pas “prouver mathématiquement l’absence de biais” en 2 heures. Tu vas faire deux choses : tester des écarts grossiers et rendre la décision explicable.
Test biais en 30 minutes (méthode terrain)
- Prends 30 candidatures passées (anonymisées si possible) : 15 retenues, 15 écartées.
- Fais tourner ton scoring (si tu l’as) et compare avec la décision réelle.
- Regarde les écarts : qui est fortement pénalisé, et sur quels critères.
- Teste 5 variations : même CV, mais tu supprimes des signaux à risque (adresse, photo, date, prénom) pour voir si le score bouge de manière injustifiée.
Explicabilité “dirigeant-compatible”
- Critères utilisés : compétences, années d’expérience sur X, diplômes requis, mots-clés liés au poste.
- Critères interdits : tout ce qui touche au profil perso non pertinent.
- Règle de décision : ex. “le score ne peut jamais rejeter, il ne fait que prioriser”.
- Possibilité de contestation : un candidat peut demander une revue manuelle.
Stop rules biais/explicabilité
- Si tu ne peux pas citer des critères compréhensibles, tu n’utilises pas le scoring pour trier.
- Si l’outil vend de “l’analyse émotionnelle” ou des “traits de personnalité” via vidéo/audio, tu mets en pause et tu pars sur une AIPD sérieuse avant tout déploiement. C’est typiquement haut risque.
Bloc 6 : preuve et traçabilité (ce qui te sauve en contrôle)
Le contrôle, ce n’est pas “est-ce que ton IA est cool”. C’est “montre-moi tes preuves”. Tu veux des traces simples : registre, DPIA si nécessaire, contrats, logs.
Le pack de preuves minimal
- Registre de traitement : un traitement “recrutement” à jour, avec mention des outils IA, finalités, catégories de données, destinataires, durées.
- AIPD/DPIA : souvent requise dès que tu as un algorithme de sélection pour faciliter le recrutement. Et encore plus si tu fais scoring, profilage, vidéo.
- Contrats fournisseurs : sous-traitance, localisation, sous-traitants ultérieurs, sécurité, conservation, entraînement (oui/non), clauses de transfert si hors UE.
- Logs : qui a lancé un scoring, qui a consulté, qui a exporté, quand un CV a été écarté, sur quelle base.
- Procédure droits : comment tu réponds à une demande d’accès d’un candidat (y compris sur “logique” et “conséquences”).
Pour la partie sécurité opérationnelle (accès, MFA, logs), garde cette checklist sous le coude : https://jimmymanin.com/blog/rgpd-article-32-et-ia-la-checklist-securite-cnil-mfa-logs-acces-en-1-heure.
Stop rules preuve/traçabilité
- Si tu ne sais pas où vont les données (pays, sous-traitants, réutilisation), tu coupes l’envoi de CV dans l’outil.
- Si tu n’as pas de logs minimaux, tu ne peux pas prouver. Donc tu reviens à un mode “assistance” sans décision.
Checklist actionnable (à faire aujourd’hui)
Copie-colle et coche. Si tu bloques sur une case, c’est un risque.
- Inventaire : j’ai listé tous les usages IA RH (ATS, tests, vidéo, LLM, transcription, assistants).
- Décisions : je sais quelles décisions sont impactées (rejet, shortlist, étape suivante).
- Article 22 : j’ai identifié les cas “exclusivement automatisés” ou “automatisés de fait”.
- Humain réel : il existe une revue humaine substantielle et documentée (pas un clic).
- Base légale : chaque usage a une finalité et une base légale écrites.
- Information candidats : mes pages carrière / ATS mentionnent tri/scoring, logique générale, conséquences, droits.
- Minimisation : je n’envoie à l’IA que les données nécessaires. J’ai des règles d’interdiction.
- Vidéo/audio : si utilisé, j’ai justifié, évalué le risque, et préparé une AIPD.
- Tests biais : j’ai fait un test simple sur un échantillon et j’ai documenté les résultats.
- Explicabilité : je peux expliquer critères utilisés et non utilisés.
- Registre : le traitement recrutement est à jour avec les outils IA.
- DPIA : j’ai décidé “DPIA oui/non” et, si oui, elle est lancée avant extension du périmètre.
- Fournisseurs : j’ai les clauses sous-traitance, localisation, sécurité, conservation, entraînement.
- Logs : j’ai des traces minimales (qui, quoi, quand) sur scoring et décisions.
- Droits : j’ai une procédure pour répondre aux demandes d’accès/opposition.
Les “stop rules” (tu les affiches en interne)
Ça, c’est ta protection. Tu les poses par écrit. Et tu les fais appliquer.
- Stop 1 : rejet automatique d’un candidat par un score = interdit (sauf cadrage juridique béton + garanties, sinon manuel).
- Stop 2 : analyse émotionnelle vidéo/audio ou inférence de personnalité = pause immédiate + AIPD obligatoire + revue DPO.
- Stop 3 : copier-coller de CV dans un LLM grand public non contractualisé = interdit.
- Stop 4 : l’humain ne lit que la shortlist machine = considéré comme automatisé de fait, donc on reconfigure le process.
- Stop 5 : si on ne peut pas expliquer les critères et répondre à un candidat, on repasse en mode assistance.
- Stop 6 : si on ne sait pas où vont les données, on n’envoie rien.
Ce que tu obtiens en 2 heures (et ce que tu ne dois pas te raconter)
En 2 heures, tu n’auras pas “une conformité parfaite”. Par contre, tu peux avoir :
- un inventaire clair des usages IA RH
- une cartographie des décisions à risque (article 22)
- un texte d’information candidat propre
- des règles de minimisation
- un premier test biais et un cadre d’explicabilité
- un pack de preuves démarré (registre, DPIA, contrats, logs)
Et surtout : tu peux arrêter ce qui doit être arrêté, avant qu’un contrôleur te le fasse arrêter dans de pires conditions.
Prochain pas (20 minutes demain matin)
Tu bloques un point avec RH + DPO (ou la personne qui porte le RGPD chez toi) et tu fais trois décisions :
- Qu’est-ce qu’on coupe tout de suite (stop rules) ?
- Qu’est-ce qu’on garde en assistance (pas de rejet, pas d’éviction) ?
- Qu’est-ce qui part en DPIA avant extension (scoring, profilage, vidéo, connecteurs) ?
Si tu veux cadrer ça dans une logique “privacy ops” plutôt que documents oubliés dans un dossier, tu peux aussi t’appuyer sur : https://jimmymanin.com/blog/ai-act-x-rgpd-organise-tes-privacy-ops-ia-en-30-jours-et-evite-la-sanction-cnil.
Tu veux passer les contrôles “CEPD action coordonnée recrutement” ? Ne cherche pas la formule magique. Cherche la preuve, la transparence, et un process qui ne laisse pas une machine écarter des gens en silence.