40% utilisent l’IA. Beaucoup le font n’importe comment.
France Num (baromètre 2026) donne un chiffre net : 40% des TPE-PME utilisent au moins une solution d’IA. +14 points en un an. L’étude est solide (9 655 entreprises, marge d’erreur < 1%).
Mais il y a un piège : utiliser ne veut pas dire maîtriser. Dans la vraie vie, l’usage gratuit et ponctuel domine. Et une minorité paie des solutions pro (une reprise parle de 19%). Traduction dirigeant : l’IA est déjà dans ta boîte. Juste… pas cadrée.
Le risque n°1 n’est pas “de rater le train”. Le risque n°1 c’est le shadow AI : des outils IA utilisés pour le travail sans validation, souvent avec des comptes perso, et du copier-coller de données clients. Résultat : fuite de données, perte de traçabilité, coûts cachés, et une “taxe de vérification” qui bouffe le gain.
Objectif de cet article : te donner un plan en 30 jours pour capter un ROI rapide, tout en réduisant le shadow AI et le risque de fuite. Pas de hype. Juste de l’exécution.
Les règles du jeu (avant de parler d’outils)
Tu veux un gain vite. Donc tu ne lances pas “un programme IA”. Tu fais un déploiement minimal gouverné.
- 1 à 3 cas d’usage, pas plus.
- 1 outil principal (et un mode d’accès clair : pro vs perso).
- Une charte courte + une formation express.
- 5 contrôles simples pour éviter l’usage anarchique.
- Une mesure : temps gagné + incidents évités.
Si tu rates ces bases, tu vas “avoir de l’IA” et perdre du temps. Oui, ça arrive tous les jours.
Plan 30 jours, semaine par semaine
Semaine 1 (J1 à J7) : cadrer 3 cas d’usage à ROI rapide
Tu cherches des usages qui cochent 3 cases :
- Fréquent (au moins hebdo, idéalement quotidien).
- Standardisable (mêmes étapes, mêmes formats, mêmes règles).
- Faible sensibilité data au départ (tu montes en puissance après).
Une méthode simple en 60 minutes :
- Liste 15 tâches “texte” ou “analyse” qui reviennent (emails, synthèses, CR, devis, FAQ, compte rendu commercial, relances, préparation rendez-vous, notes de service, recrutement, etc.).
- Pour chaque tâche, note volume (x fois/semaine), temps moyen, risque (données clients ? données perso ? secret business ?).
- Garde les 3 tâches avec le meilleur ratio temps x fréquence, et un risque data gérable.
3 exemples qui marchent dans 80% des TPE-PME (ROI rapide, sans usine à gaz) :
- Compte rendu et synthèse : réunion équipe, visio client, point chantier. Gain typique : 30 à 60 minutes par réunion si c’est cadré.
- Production de réponses et emails : SAV niveau 1, relances factures, réponses devis. Gain : moins de charge mentale, plus de cohérence.
- Préparation de décision dirigeant : synthèse d’un dossier, analyse d’un tableau, questions à poser avant de signer. Gain : accélérer sans signer n’importe quoi.
Ce que tu évites volontairement en semaine 1 :
- Les “agents” connectés partout dès le premier mois.
- Les projets data, les chatbots internes full intégrés, les automatisations multi-outils sans contrôle.
Tu y viendras. Mais après avoir posé les garde-fous. Si tu veux justement cadrer les connecteurs, garde cet article sous le coude : https://jimmymanin.com/blog/connecteurs-ia-drive-gmail-slack-eviter-la-fuite-de-donnees-quand-tu-branches-un-agent.
Semaine 2 (J8 à J14) : choisir un outil et un mode d’accès (pro/perso) avec règles données
Ici, ta décision de dirigeant est simple : tu préfères payer un peu ou payer autrement (temps perdu, risque, absence d’admin, absence de logs, comptes perso partout) ?
Décision 1 : un outil principal.
- Un outil principal = une référence interne = formation plus simple = contrôle plus simple.
- Tu peux garder un “bac à sable” pour tests, mais pas pour le travail client.
Décision 2 : mode d’accès (c’est là que le shadow AI démarre).
- Interdit pour le travail : compte perso non géré par l’entreprise, payé avec carte perso, sans SSO, sans offboarding.
- Autorisé : compte pro, domaine entreprise, accès géré (idéalement SSO), paiement centralisé, conditions d’usage comprises par l’entreprise.
Décision 3 : règles de données (claires, applicables, pas “juridiques”).
Tu poses 3 catégories :
- Vert : données publiques, contenus marketing déjà publiés, procédures génériques, FAQ interne non sensible. OK pour IA.
- Orange : données internes non publiques (process, tarifs, docs clients non sensibles). OK seulement dans l’outil validé, avec règles.
- Rouge : données perso (RGPD), données de santé, finance nominative, secrets (M&A, litiges), mots de passe, clés API. Interdit dans un service grand public. Point.
Si tu veux une base “terrain” sur anonymisation et partage utile sans te tirer une balle dans le pied : https://jimmymanin.com/blog/anonymisation-et-ia-en-entreprise-plan-terrain-en-6-etapes-pour-partager-utile-sans-risque-rgpd.
Décision 4 : anti-hallucinations (sinon tu crées de la dette).
- Tu interdis le “copier-coller direct” sur tout ce qui est client, contrat, chiffres, juridique, RH.
- Tu imposes un contrôle humain et une source. Sinon tu payes la taxe de vérification. Tu peux cadrer ça avec : https://jimmymanin.com/blog/chatgpt-chiffres-faux-et-gemini-protocole-reporting-fiable-en-5-regles-dirigeant.
Semaine 3 (J15 à J21) : charte d’usage + formation express (90 minutes)
La charte, c’est ton arme anti shadow AI. Pas un PDF de 12 pages. Une page, lisible, signée, applicable.
Structure d’une charte IA entreprise qui marche :
- Objectif : gagner du temps sur 3 tâches, pas “révolutionner”.
- Outil autorisé : nom, mode d’accès, qui administre.
- Règles données : vert/orange/rouge (avec exemples métier).
- Règles de sortie : relecture obligatoire, sources pour chiffres, pas de promesse client non validée.
- Règles d’identité : pas de compte perso, pas de partage de login, offboarding le jour du départ.
- Cas interdits : RH sensible, juridique sans validation, décisions automatisées sur personnes, etc.
- Incident : quoi faire si “j’ai envoyé un truc que j’aurais pas dû”.
Formation express (90 minutes) en 3 blocs :
- 30 min : ce qu’on fait, ce qu’on ne fait pas (avec exemples concrets de ta boîte).
- 30 min : 3 templates de prompts sur vos 3 cas d’usage (tu standardises).
- 30 min : exercice réel + correction (tu montres la relecture et les limites).
Important : tu nommes les limites sans tourner autour. L’IA peut inventer, simplifier, se tromper, masquer son incertitude. Tu veux une équipe qui utilise l’outil avec méfiance productive.
Semaine 4 (J22 à J30) : mettre en place 5 contrôles simples + mesurer
Tu ne peux pas “faire confiance” à 20 personnes + 10 outils + 0 contrôle. Ça finit toujours pareil.
Voilà 5 contrôles simples (pas une usine à gaz) pour réduire le shadow AI et les fuites.
Les 5 contrôles simples (anti shadow AI)
Contrôle 1 : inventaire des comptes et des usages
Tu veux une photo nette :
- Qui utilise quoi (ChatGPT, Claude, Gemini, Copilot, autres) ?
- Compte perso ou pro ?
- Pour quelles tâches ?
- Avec quelles données (vert/orange/rouge) ?
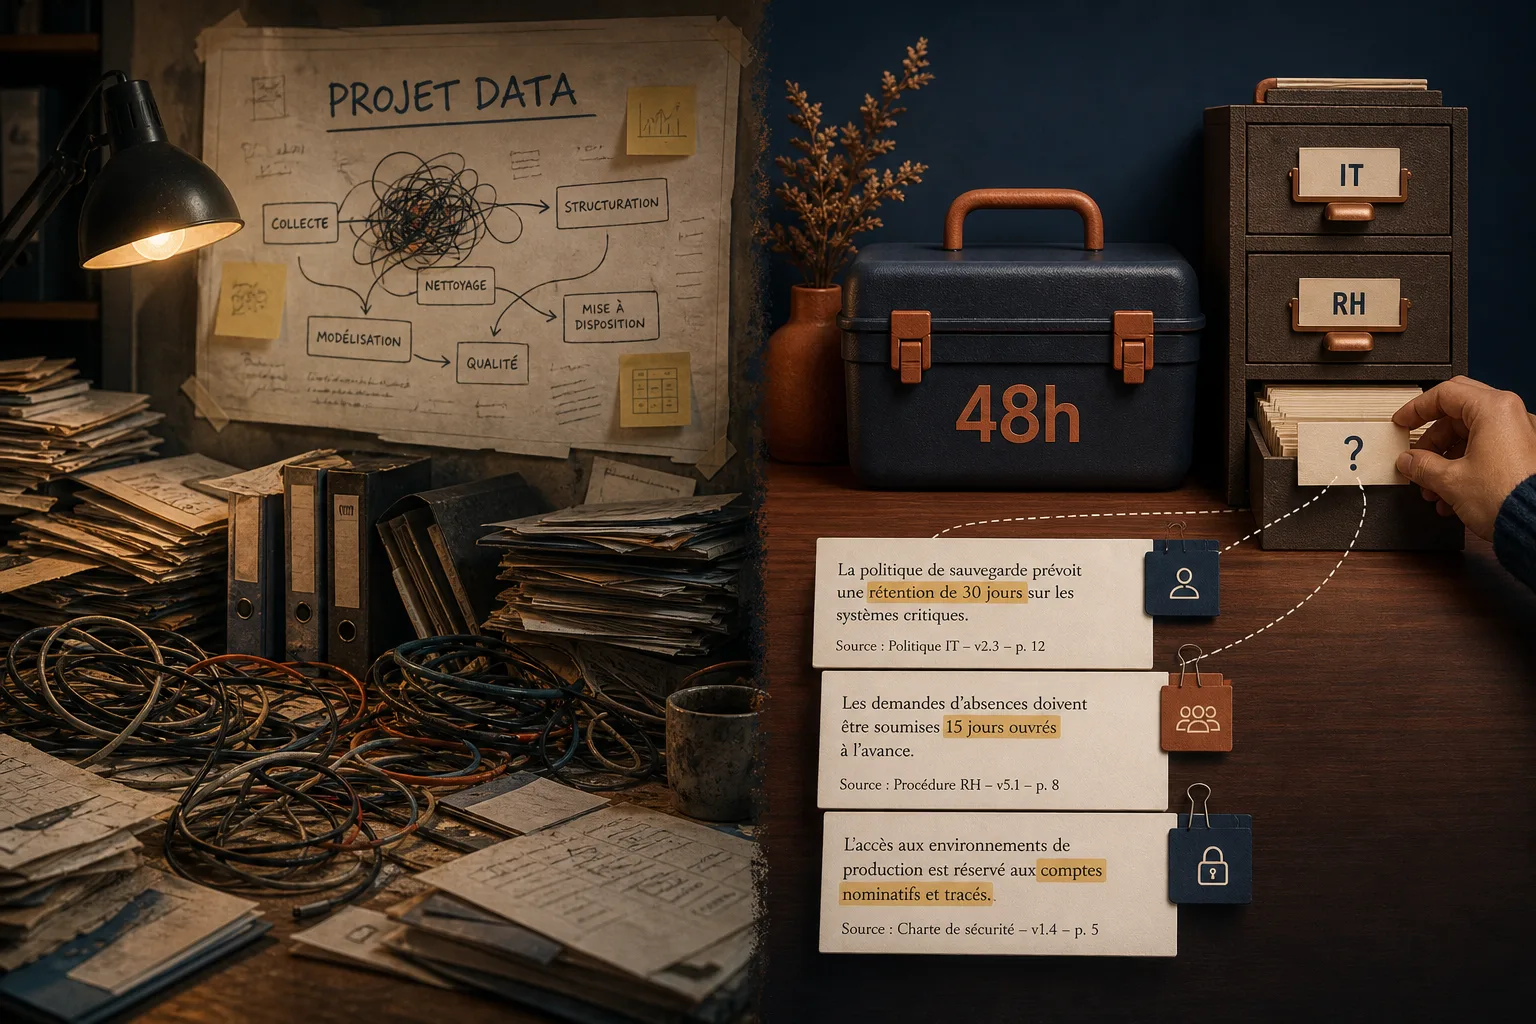
Tu fais ça avec un formulaire interne de 10 questions. 48h. Pas plus.
Contrôle 2 : comptes gérés (SSO si possible) + offboarding
- Un utilisateur = un compte pro. Point.
- Pas de partage de compte.
- Le jour où quelqu’un part, tu coupes l’accès. Le jour même.
C’est basique. Et pourtant, c’est là que les fuites démarrent.
Contrôle 3 : règles de partage et de connecteurs
Tu poses une règle simple : pas de connecteur sans validation. Drive, Gmail, Slack, CRM, boîte mail partagée, outil de ticketing, tout ça doit passer par une décision.
Pourquoi ? Parce qu’un connecteur, ce n’est pas “un gadget”. C’est un pipeline de données. Tu peux lire le plan anti-fuite ici : https://jimmymanin.com/blog/connecteurs-ia-drive-gmail-slack-eviter-la-fuite-de-donnees-quand-tu-branches-un-agent.
Contrôle 4 : logs et traçabilité minimum
Tu n’as pas besoin d’un SOC. Tu as besoin de répondre à une question :
Qui a envoyé quoi, quand, via quel compte, avec quel outil ?
- Centralise les accès (outil principal).
- Active ce qui est disponible côté administration (journaux, historique, exports).
- Définis une durée de conservation réaliste (et compatible avec tes obligations).
Sans trace, tu ne gères rien. Tu subis.
Contrôle 5 : revue mensuelle 30 minutes (direction + référent)
Une fois par mois, tu fais une revue courte :
- Volumes d’usage (qui, combien, sur quoi).
- Nouveaux besoins (un seul ajout à la fois).
- Incidents ou quasi-incidents (même “petits”).
- Décisions : on continue, on ajuste, on coupe.
Si tu veux une approche très opérationnelle côté shadow AI, tu peux t’appuyer sur : https://jimmymanin.com/blog/shadow-ai-en-entreprise-7-controles-simples-pour-reprendre-la-main-sans-bloquer-tes-equipes.
Mesurer le gain (et les incidents évités) : ton tableau de bord minimal
Si tu ne mesures pas, tu vas “sentir” que ça aide. Et ça ne suffit pas pour piloter.
1) Mesure temps gagné (simple et défendable)
Pour chaque cas d’usage, tu poses :
- Temps avant (moyenne réaliste, pas optimiste).
- Temps après (avec relecture incluse).
- Volume (x/semaine).
Gain mensuel = (temps avant - temps après) x volume x 4.
Tu convertis en euros si tu veux : multiplie par un coût horaire chargé. Mais garde la version “heures” : c’est plus parlant et moins contestable.
2) Mesure incidents et quasi-incidents
Tu veux éviter le scénario “on a envoyé un truc sensible dans un outil public”. Donc tu mesures :
- Nombre d’alertes internes (un salarié signale un doute).
- Nombre de corrections avant envoi (une erreur repérée).
- Nombre d’incidents réels (envoi confirmé, accès non autorisé, etc.).
Tu ne cherches pas à punir. Tu cherches à réduire. Si les gens cachent, tu perds.
Ce que tu dois refuser (sinon tu finances le chaos)
- “Chacun choisit son outil” : tu vas payer 10 abonnements, 0 admin, 0 contrôle, 0 standard.
- “On verra plus tard pour la charte” : plus tard = après un incident.
- “On connecte tout” : tu ouvres un robinet de données sans filtre.
- “L’IA répond, donc c’est bon” : non, tu contrôles, surtout sur chiffres et décisions.
Ton plan d’exécution en 10 lignes (copiable dans ton agenda)
- J1 : nomme un référent (même à temps partiel) + objectif (3 cas d’usage).
- J2 : inventaire éclair des usages actuels (shadow AI inclus).
- J3 : liste 15 tâches, score temps/fréquence/risque.
- J4 : choisis 3 cas d’usage, écris le “avant/après” attendu.
- J5 : choisis 1 outil principal + mode d’accès pro.
- J6 : règles données vert/orange/rouge + interdits.
- J7 : charte 1 page finalisée.
- J10 : 90 min de formation (templates + exercice réel).
- J15 : 5 contrôles en place (comptes, partage, logs, revue, offboarding).
- J30 : mesure heures gagnées + incidents/quasi-incidents, et décide la suite.
La suite logique (quand tu as repris la main)
Une fois que tu as : 1 outil principal, 3 cas d’usage qui tournent, une charte, et des contrôles, tu peux monter d’un cran. Là tu peux envisager des agents, des connecteurs, un chatbot interne, du RAG, etc. Mais seulement quand tu sais déjà qui fait quoi et avec quelles données.
Si tu veux aller vers un pilote d’agents sans ouvrir les vannes, tu peux t’appuyer sur ce plan : https://jimmymanin.com/blog/agents-ia-en-entreprise-le-plan-pilote-controle-en-21-jours-sans-ouvrir-les-vannes.
Ce que tu gagnes vraiment avec ce plan
Pas “une transformation”. Tu gagnes 3 choses très concrètes :
- Du temps net, mesuré, pas fantasmé.
- Moins de shadow AI (donc moins de risques cachés).
- Une base de gouvernance légère : tu peux accélérer sans te mettre en danger.
40% des TPE-PME utilisent déjà l’IA. La différence, ce n’est pas “d’y être”. La différence, c’est d’avoir un cadre pour capter le gain sans fuite de données.