Une note vocale “du patron” peut te coûter un virement à 6 chiffres
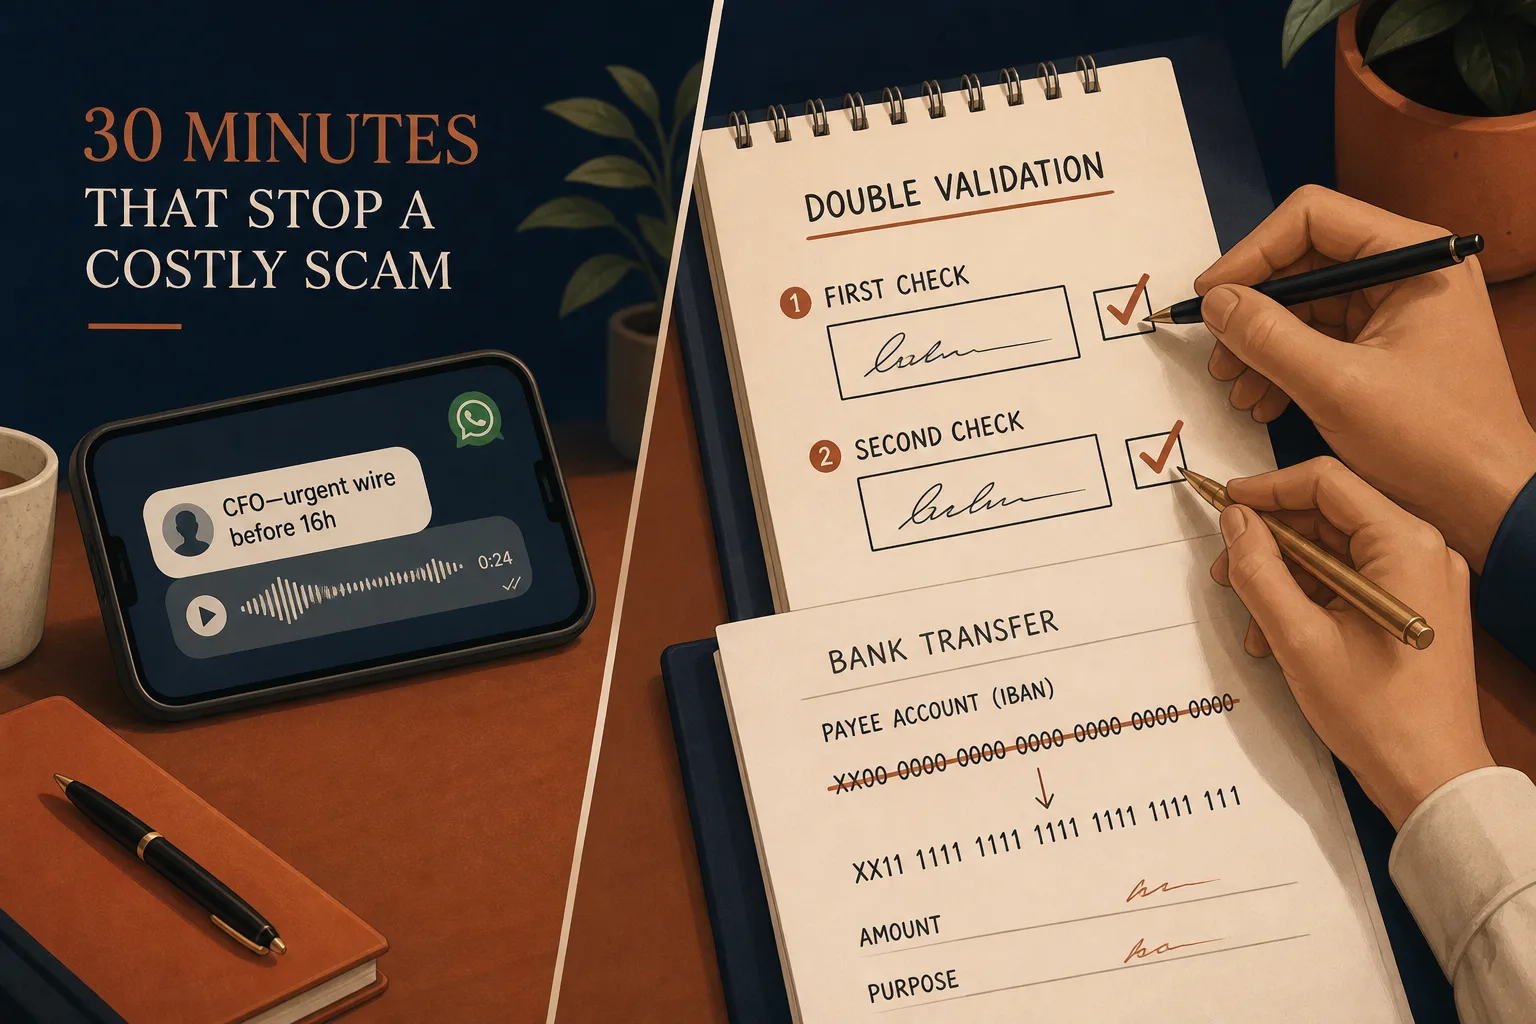
Tu reçois un WhatsApp. Ton “DG” ou ton “CFO” te demande un virement urgent. Ou un changement d’IBAN “confidentiel”. Ou un paiement exceptionnel “avant 16h”.
Avant, tu pouvais encore te dire: “je reconnais sa voix”. Aujourd’hui, ce n’est plus un contrôle. C’est un angle mort.
Deux cas récents cadrent le risque. Pas des scénarios de film. Du terrain.
- Hong Kong, janvier 2024 : un salarié finance est d’abord contacté via un message “interne” crédible, puis invité en visioconférence avec de faux collègues, dont un faux CFO en deepfake. Résultat: 200 millions HKD détournés (environ 25,6 M$). Le point clé: la visio a servi de “preuve sociale”, pas de preuve d’identité.
- WPP, mai 2024 : tentative ciblant le CEO via faux compte WhatsApp, clonage vocal et contenu public pour rendre l’usurpation crédible, avec une réunion Teams dans le mix. Même si la tentative n’a pas forcément déclenché le virement, le message est clair: l’usurpation “niveau COMEX” est industrialisable avec quelques extraits audio/vidéo.
Ajoute à ça un fait: la fraude “classique” type BEC (Business Email Compromise) reste le socle, et l’IA vient juste augmenter la crédibilité. Le FBI (IC3) parle de dizaines de milliards de pertes cumulées sur le BEC, et alerte sur la hausse de l’usage du clonage voix/vidéo pour pousser à des paiements immédiats. Donc oui, le sujet “deepfake vocal entreprise” est devenu un sujet dirigeant, pas un sujet geek.
Pourquoi ça marche (même dans des boîtes bien tenues)
Parce que l’attaque ne repose pas sur la techno. Elle repose sur toi et sur tes équipes.
- Urgence : “c’est maintenant ou on perd le deal / la marchandise / l’escompte”.
- Secret : “ne mets personne en copie, c’est sensible”.
- Autorité : “je te le demande, tu exécutes”.
- Exception : “je suis en déplacement, je signe après”.
- Validation sociale : “tu as vu, on était plusieurs en call, tout le monde était d’accord”.
Le deepfake vocal, la note audio WhatsApp, la visio truquée: ça sert à boucher le dernier doute. Le petit “ça ressemble bien à sa voix” qui fait sauter le verrou.
La réponse la plus rentable n’est pas un outil magique. C’est un process qui tient même quand tu es pressé.
Le protocole “double validation” en 30 minutes
Objectif: empêcher qu’une demande arrivée par un canal compromis (WhatsApp, mail, Teams, appel) puisse déclencher seule un paiement ou un ordre urgent.
Principe: si c’est urgent, alors c’est doublement vérifié. Pas l’inverse.
Étape 1 (7 minutes) : cartographie les décisions à risque
Tu prends une feuille. Ou un doc partagé. Et tu listes toutes les actions irréversibles qu’un fraudeur aimerait te faire exécuter.
Concentre-toi sur 5 familles. Simple. Efficace.
- Paiements : virement fournisseur, virement exceptionnel, acompte, paiement international, crypto (si tu en fais, même si tu n’en parles pas publiquement).
- Changement d’IBAN : nouveau RIB fournisseur, changement de coordonnées bancaires, “mise à jour” suite à fusion.
- Accès : reset MFA, ajout d’un admin, création d’un utilisateur finance, délégation Outlook, changement de bénéficiaire dans la banque.
- Données sensibles : export client, RIB salariés, documents juridiques, due diligence.
- Ordres commerciaux urgents : expédition sans commande, remise exceptionnelle, avoir inhabituel.
Ensuite, tu notes pour chaque action:
- Qui initie la demande (DG, DAF, achats, commercial, client).
- Qui exécute (compta, trésorier, assistanat, ADV).
- Quel canal est utilisé aujourd’hui (mail, WhatsApp, téléphone, Teams).
- Quel est le “verrou” actuel (souvent: aucun, ou “je reconnais sa voix”).
Tu viens de faire le plus dur: rendre visible le risque.
Étape 2 (7 minutes) : impose un rappel hors bande
La règle qui sauve: on ne valide jamais sur le même canal que la demande.
Sinon, l’attaquant contrôle la boucle.
Concrètement, tu choisis un canal de rappel hors bande pour valider toute demande à risque:
- Un appel via le numéro enregistré dans le répertoire interne (pas celui écrit dans le message).
- Un appel via le standard (si tu en as un) avec transfert.
- Un SMS vers un numéro déjà connu (moins bien que l’appel, mais mieux que WhatsApp entrant).
- Un échange via une appli interne sécurisée si elle est déjà en place, avec contact pré-enregistré.
Règle opérationnelle à écrire noir sur blanc:
- “Toute demande de paiement, changement d’IBAN ou ordre urgent reçu par WhatsApp, mail ou Teams déclenche un rappel hors bande sur un numéro connu. Sans exception.”
Oui, ça ajoute 2 minutes. C’est le but. C’est une taxe minuscule pour éviter un sinistre énorme.
Étape 3 (6 minutes) : mets des mots de passe opérationnels
Tu ne vas pas déployer de biométrie vocale demain. Par contre tu peux poser un contrôle idiot, mais solide: un mot de passe opérationnel.
Pas un mot de passe IT. Un mot de passe “process”. Utilisé uniquement pour valider des ordres urgents.
Deux options simples:
- Code du mois : un code à 2 mots, changé tous les mois (ex: “Ardoise Mango”). Partagé uniquement aux personnes qui initient/valident des paiements.
- Question-réponse : une question dont la réponse n’est pas publique (ex: “Quel est le nom du dossier interne de la banque?”). À manier avec prudence, parce qu’une réponse peut fuiter.
Bonnes pratiques:
- Le code ne transite jamais par le canal de la demande (pas dans WhatsApp entrant).
- Le code est demandé uniquement au rappel hors bande.
- Si la personne “n’a pas le code”, la réponse est: “ok, on rappelle plus tard via le process”. Point.
Ce contrôle ne prouve pas à 100% l’identité. Mais il casse une grosse partie des attaques opportunistes et oblige l’attaquant à monter en complexité.
Étape 4 (5 minutes) : fixe des seuils et surtout des exceptions écrites
Les fraudes vivent dans les exceptions. Donc tu écris les seuils. Et tu écris ce qui se passe en cas d’exception.
Exemple de politique simple (à adapter):
- < 1 000 € : process normal (mais jamais de changement d’IBAN sans vérif).
- 1 000 à 10 000 € : double validation + rappel hors bande obligatoire.
- > 10 000 € : double validation + rappel hors bande + second valideur (DAF + DG, ou DAF + président).
- Changement d’IBAN : toujours “gel” 24h + validation sur document + rappel hors bande vers un contact déjà connu (pas le nouveau).
- Paiement “exceptionnel urgent” : jamais exécuté sans second valideur, même si ça “hurle”.
Tu peux aussi ajouter une règle ultra efficace: pas de nouvel IBAN activé le jour même. Les fraudeurs jouent l’urgence. Toi, tu joues la friction.
Étape 5 (5 minutes) : entraînement express (finance, assistanat, commerciaux)
Tu fais un micro drill. 10 minutes max si tu as un peu de monde. Là on vise 5 minutes, mais fais plus si tu peux.
Tu lis 3 scénarios. L’équipe doit répondre quoi faire. Et quoi dire.
- Scénario A : “Je suis en réunion, virement urgent, ne préviens personne.” Réponse attendue: “Ok, je lance le protocole. Je te rappelle hors bande sur ton numéro enregistré.”
- Scénario B : “Nouveau RIB fournisseur, facture en PJ, à payer aujourd’hui.” Réponse attendue: “Changement d’IBAN = gel + rappel hors bande vers contact connu + second valideur si seuil atteint.”
- Scénario C : “Note vocale du DG sur WhatsApp, ça ressemble à sa voix.” Réponse attendue: “La voix n’est plus un contrôle. Rappel hors bande + code opérationnel.”
Tu donnes aussi une phrase clé qui déculpabilise l’exécutant:
- “On préfère perdre 30 minutes que 300 000 €. Tu ne seras jamais sanctionné pour avoir appliqué le protocole.”
Le script prêt à copier-coller (ce que ton équipe dit au fraudeur)
Quand une demande “urgente” arrive, les gens paniquent et improvisent. Donne-leur un texte.
- Réponse écrite : “Bien reçu. Pour tout ordre urgent de paiement / changement d’IBAN, j’applique notre procédure: rappel hors bande sur un numéro enregistré + double validation. Je reviens vers vous après vérification.”
- Au téléphone : “Je vous entends. Je dois appliquer le protocole. Je raccroche et je rappelle via le canal de référence.”
Ce n’est pas négociable. Sinon, ça ne tient pas.
Check-list d’audit interne (15 minutes, une fois par trimestre)
Tu veux savoir si ton protocole est réel ou juste écrit? Fais cet audit rapide.
1) Cartographie
- Liste à jour des décisions à risque (paiements, IBAN, accès, données).
- Pour chaque décision: initiateur, exécuteur, validateur, canal, seuil.
2) Canaux
- Les numéros “de référence” des dirigeants (DG, DAF) sont enregistrés dans un répertoire interne fiable.
- Interdiction explicite de valider sur le même canal (WhatsApp entrant, mail entrant, Teams entrant).
3) Mots de passe opérationnels
- Un code opérationnel existe, est à jour, et peu de personnes le connaissent.
- Le code est demandé uniquement via rappel hors bande.
4) Seuils et exceptions
- Seuils écrits (montants, IBAN, international, nouveaux bénéficiaires).
- Exceptions écrites. Pas “au feeling”.
- Changement d’IBAN = procédure systématique (gel + rappel + preuve).
5) Traçabilité
- Chaque paiement “hors routine” a une trace: qui a demandé, qui a validé, quand, via quel canal.
- Les captures WhatsApp ne sont pas une validation. Juste un indice.
6) Exposition publique
- Tu sais où ta voix et ton image traînent: interviews, webinars, vidéos LinkedIn, replays.
- En interne, les enregistrements de réunions sont limités, et l’accès est contrôlé. Confidentialité = surface d’attaque réduite.
“On va acheter un détecteur de deepfake” : utile, mais pas ton premier achat
Les outils de détection peuvent aider. Mais si tu comptes dessus pour bloquer une fraude au président voix IA, tu vas être déçu.
Limites concrètes à connaître:
- Course poursuite : les modèles de clonage s’améliorent vite. La détection suit, mais n’est pas “définitive”.
- Qualité variable : compression WhatsApp, bruit, mauvais micro. Ça dégrade autant la détection que la voix.
- Faux positifs / faux négatifs : tu vas parfois bloquer un vrai appel, et parfois laisser passer un fake. En finance, c’est intenable comme seul garde-fou.
- Attaque hybride : souvent, il n’y a même pas besoin d’un deepfake parfait. Un humain au téléphone + quelques éléments crédibles suffit.
Donc la priorité, c’est le process. La détection vient en complément, pas en fondation.
Ce que tu fais aujourd’hui, pas “quand tu auras le temps”
Si tu veux le faire en 30 minutes chrono:
- 10 min : liste des décisions à risque + qui exécute.
- 10 min : règle “rappel hors bande” + numéros de référence + message type.
- 5 min : code opérationnel (code du mois) + qui le détient.
- 5 min : seuils + gel IBAN 24h + pas d’exception sans second valideur.
Ensuite tu fais le mini entraînement équipe. Même 5 minutes. Et tu assumes: tu ajoutes de la friction. C’est voulu.
Le gain, il est simple: moins de stress, moins d’impro, moins de risque de virement irréversible. Et quand la tentative arrivera, parce qu’elle arrivera, ton équipe aura une seule réponse: double validation, hors bande, point.